
A tartalom moderáció vállalati AI rendszereknél a hibrid, AI és ember kombinált modellje a helyes kiindulópont, nem a teljes automatizáció. A gép szűri a nagy tömeget és jelöli a kockázatos eseteket, az ember dönt a szürke zónában. Ehhez auditálható naplózás, dokumentált Magatartási kódex és világos eszkalációs szabályok kellenek. Stratify pontosan ilyen governance-alapú bevezetést épít fel ügyfeleinek.
Röviden:
- A vállalati AI tartalommoderáció sikeréhez elengedhetetlen a hibrid modell alkalmazása, ahol az automatizálás gyorsítja a folyamatokat, de a kontroll az emberé marad.
- A küszöbértékek pontos beállítása, különösen a nyilvános és jogi tartalmaknál, kritikus a téves blokkolások és jogsértések csökkentésében.
- A bevezetés első lépése a szabályzati szabályok és kockázatértékelés, amely biztosítja a megfelelést a GDPR-nek és a jogszabályi előírásoknak.
- A technikai architektúrában az API-alapú felhőszolgáltatás gyorsabb, de kevesebb kontrollt ad, míg a self-hosted megoldás drágább, de nagyobb adatvédelmet biztosít.
- A folyamatos fejlesztéshez fontos a moderátorok döntéseinek rendszeres visszacsatolása és a modell időszakos felülvizsgálata, így alkalmazkodva a nyelvi és tartalmi változásokhoz.
Tartalomjegyzék
- Mi az a hibrid moderációs modell, és miért működik vállalati környezetben?
- Gyakorlati bevezetési terv: policytől a skálázásig
- Milyen technikai architektúra illik a vállalati moderációhoz?
- Mit követel meg az AI Act és a DSA a vállalati moderációtól?
- Milyen hibákat vét leggyakrabban az AI tartalommoderáció?
- Hogyan kell folyamatosan tanítani és fejleszteni a moderációs modellt?
- Hogyan biztosítható a GDPR-kompatibilis adatkezelés a moderációnál?
- Hogyan kezelje a rendszer a kulturális és nyelvi különbségeket?
- Stratify szemlélete: governance előbb, technológia utána
- Hogyan indítsa el a vállalati AI moderáció bevezetését Stratify-val?
- Források
Mi az a hibrid moderációs modell, és miért működik vállalati környezetben?
A hibrid modell azt jelenti, hogy egy AI rendszer valós időben pontoz minden bejövő tartalmat, és előre meghatározott küszöbértékek alapján dönt: automatikusan eltávolít, automatikusan átenged, vagy emberi felülvizsgálatra küld. A pontszám tulajdonképpen egy valószínűségi becslés arra, hogy a tartalom sért egy adott szabályt. Iparági útmutatók szerint egy jól beállított rendszer az on-site tartalom nagyjából 85 százalékát képes önállóan kezelni, a maradék pedig humán döntésre kerül.
Ez az arány nem véletlen, hanem tudatos kockázatkezelés. Az automatizálás sebességet és skálázhatóságot ad: több ezer bejegyzést, kommentet vagy dokumentumot lehet másodpercek alatt átvizsgálni, ami emberi erővel egyszerűen kivitelezhetetlen lenne. Az emberi felülvizsgálat viszont ott marad kritikus, ahol a kontextus számít: irónia, szakmai zsargon, kulturálisan érzékeny téma vagy jogilag bonyolult eset.
A küszöbérték beállítása a legfontosabb technikai és üzleti döntés az egész rendszerben:
- Alacsony küszöb: kevesebb rossz tartalom jut át, de több jó tartalmat is blokkol a rendszer (téves pozitív).
- Magas küszöb: kevesebb a téves blokkolás, de nagyobb az esély, hogy valódi jogsértés is átcsúszik (téves negatív).
- A kettő közötti egyensúly iparáganként és kockázati profil szerint eltér, ezért nincs univerzális beállítás.
Profi tipp: Ne egyetlen globális küszöbbel indítson. Állítson be külön szintet a nyilvánosan látható tartalomra és külön, szigorúbbat a jogi vagy pénzügyi vonatkozású anyagokra. Egy hibás kategóriabesorolás itt sokkal drágább, mint egy törölt komment.
Gyakorlati bevezetési terv: policytől a skálázásig
A bevezetés nem technikai projektként indul, hanem szabályozási döntésként. Mielőtt egyetlen sor kód megírásra kerülne, tisztázni kell, mit szabad és mit nem szabad a rendszernek automatikusan eldöntenie.
- Magatartási kódex megírása. Rögzítse írásban, milyen tartalomtípusok tiltottak, melyek igényelnek emberi jóváhagyást, és ki felel a végső döntésért vitás esetben.
- AI-leltár és kockázatbesorolás. Listázza az összes AI-alapú döntési pontot a vállalatnál, és sorolja be alacsony, közepes vagy magas kockázatú kategóriába a Grant Thornton ajánlása szerint.
- Pilot indítása szűk körben. Válasszon egy tartalomtípust vagy csatornát, határozzon meg mérhető célokat, és futtassa a rendszert 4-6 héten át valós, de korlátozott adathalmazon.
- Humán queue kialakítása. Definiáljon SLA-t: mennyi idő alatt kell egy emberi moderátornak reagálnia egy eszkalált esetre (jellemzően 1-4 óra a kockázati szinttől függően).
- Fokozatos skálázás. Csak akkor bővítse a rendszert más csatornákra, ha a pilot mérőszámai stabilak.
A pilot alatt figyelendő legfontosabb mutatók:
- Recall és precision: hány valódi jogsértést talál meg a rendszer, és ebből hány a téves riasztás.
- Latency: mennyi idő telik el a tartalom beérkezése és a döntés között.
- Eszkalációs arány: az összes eset hány százaléka kerül emberi kézbe.
- Költségmodell: házon belüli review csapat felépítése vagy külső partnerre bízott moderátori kapacitás olcsóbb-e az adott mennyiségnél.
Kisebb szervezeteknek gyakran megéri nyílt forráskódú keretrendszerekkel kezdeni, mert ezek olcsóbban konfigurálhatók domain-specifikus szabályokra, mint egy zárt, licencelt platform.
Milyen technikai architektúra illik a vállalati moderációhoz?
A technikai döntés két fő irányból közelíthető: API-alapú felhőszolgáltatás vagy self-hosted, saját infrastruktúrán futó modell. Az API-first megoldás gyorsabban indítható és kevesebb üzemeltetési terhet ró az IT csapatra, cserébe kevesebb kontrollt ad az adatok felett. A self-hosted opció drágább bevezetést igényel, de teljes kontrollt ad az adatkezelés és a modellparaméterek felett, ami szabályozott iparágakban (pénzügy, egészségügy) gyakran kötelező elvárás.
Az integráció minősége a döntés valódi tétje, nem maga a modell választása. Néhány elem, ami nélkül a rendszer gyakorlatilag használhatatlan lesz éles környezetben:
- Context enrichment: a moderációs döntéshez csatolni kell a felhasználó korábbi történetét és releváns metaadatokat, mert egy izolált szövegrészlet önmagában gyakran félrevezető.
- Modellverzió-naplózás: minden döntéshez rögzíteni kell, melyik modellverzió és milyen paraméterezés hozta meg azt, mert ez auditkötelezettség, nem csak jó gyakorlat.
- Indoklás mentése: a rendszer outputjához rövid, emberi nyelvű magyarázatot is érdemes csatolni, hogy a moderátor gyorsabban tudjon konzisztens döntést hozni.
- Többnyelvű feldolgozás: ha a vállalat több nyelven kommunikál ügyfeleivel, a modellnek nyelvenként külön validált teljesítménnyel kell rendelkeznie, nem elég egy általános többnyelvű modellre hagyatkozni.
Ehhez a döntéstámogatási logikához illeszkedő gyakorlati mintákat mutat be a döntéstámogatás mesterséges intelligenciával vállalati alkalmazásokról szóló összefoglaló.
Mit követel meg az AI Act és a DSA a vállalati moderációtól?
Az AI-rendelet (AI Act) és a DSA (Digital Services Act) alapvetően megváltoztatja, hogyan kell dokumentálni egy vállalati moderációs rendszert. Nem elég, hogy a rendszer jól működik, bizonyítani is kell, hogy átlátható és felülvizsgálható.
Az AI Act kockázatalapú megközelítést vár el: a szervezetnek fel kell mérnie, mely AI-döntési pontok számítanak magas kockázatúnak, és ezekhez dokumentált kontrollt kell rendelnie. A DSA emellett megköveteli, hogy a felhasználók számára érthető indoklást lehessen adni egy tartalom eltávolításáról vagy korlátozásáról.
A gyakorlatban ez négy elemet jelent minden vállalatnál, mérettől függetlenül:
- AI-leltár: minden automatizált döntési pont felsorolása és kockázati besorolása.
- Magatartási kódex: írásos szabályzat arról, mi automatizálható, és mi nem.
- Auditnapló: minden döntés visszakereshető modellverzióval és indoklással.
- Incidenskezelési protokoll: dokumentált folyamat arra, ha egy döntés hibásnak bizonyul.
Az automatizáció és emberi felülvizsgálat kombinációja érdemben csökkentette a végrehajtási hibaarányt a korábbi, főként manuális modellekhez képest a 2026-os platformtesztek alapján, ami jól mutatja, miért éri meg a compliance terhet vállalni a puszta ötletszintű automatizálás helyett.
Milyen hibákat vét leggyakrabban az AI tartalommoderáció?
A leggyakoribb hiba nem a modell pontatlansága, hanem a rossz küszöbbeállítás és a kontextus hiánya. Egy szarkasztikus komment, egy szakmai vitában használt erős kifejezés vagy egy idézett, de nem támogatott állítás gyakran vált ki téves riasztást, mert a modell szó szerint értelmezi a szöveget.
A második tipikus hiba a statikus szabályrendszer. Ha a moderációs logika hónapokig változatlan marad, miközben a felhasználói nyelvhasználat és a visszaélési minták folyamatosan alakulnak, a pontosság fokozatosan romlik anélkül, hogy bárki észrevenné, amíg egy komolyabb eset fel nem hívja rá a figyelmet.
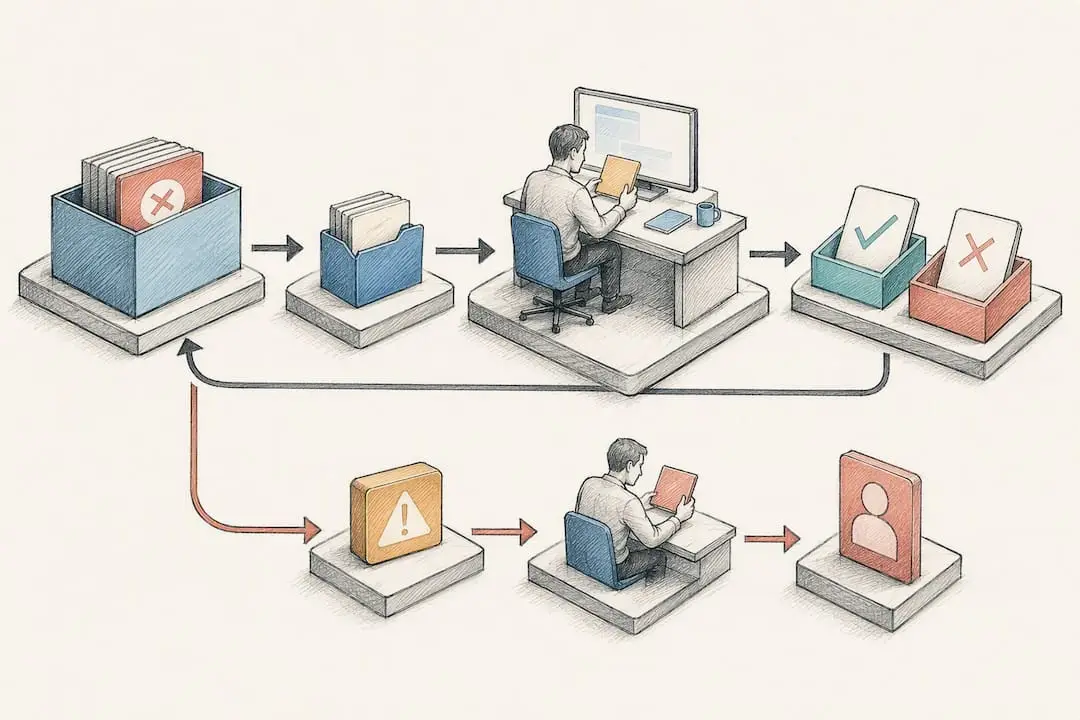
A téves riasztások kezelésének három gyakorlati lépése van. Először, minden blokkolt tartalomhoz legyen egyszerű fellebbezési út a felhasználó számára. Másodszor, a moderátori csapat rendszeresen vizsgálja felül a téves pozitív eseteket, és ezeket visszacsatolja a modell finomhangolásába. Harmadszor, a magas kockázatú kategóriákban (jogi, egészségügyi, pénzügyi tartalom) mindig legyen kötelező emberi jóváhagyás, függetlenül attól, milyen magabiztos a modell pontszáma. Egy 98 százalékos konfidenciájú téves döntés ugyanolyan kártékony, mint egy 60 százalékos.
Hogyan kell folyamatosan tanítani és fejleszteni a moderációs modellt?
A moderációs modell nem egyszeri projekt, hanem folyamatosan karbantartandó rendszer. A nyelvhasználat változik, új visszaélési minták jelennek meg, és a vállalat üzleti tevékenysége is bővülhet olyan területekre, amelyekre az eredeti modell nem lett betanítva.
A gyakorlatban ez azt jelenti, hogy a humán moderátorok döntéseit rendszeresen vissza kell csatolni a rendszerbe. Minden alkalommal, amikor egy ember felülbírálja a gép döntését, az az eset értékes tanítóadat lesz a következő modellfrissítéshez. Enélkül a rendszer megreked az induláskori teljesítményén, miközben a valós környezet tovább alakul.
Érdemes negyedéves ciklusban felülvizsgálni a modell teljesítményét: mennyire változott a recall és precision, nőtt-e az eszkalációs arány, és megjelentek-e új tartalomtípusok, amelyekre a rendszer nincs felkészülve. A retraining nem jelenti automatikusan a teljes modell lecserélését. Gyakran elég a küszöbértékek finomhangolása vagy egy szűkebb kiegészítő szabályrendszer bevezetése egy új kockázati területre. A legjobb vállalati bevezetések lépcsőzetesen növelik az automatizáció arányát, mindig pilot és folyamatos monitoring alapján, nem egyszeri nagy ugrással.
Hogyan biztosítható a GDPR-kompatibilis adatkezelés a moderációnál?
A tartalommoderációs rendszer szinte mindig személyes adatot dolgoz fel: felhasználói neveket, korábbi tevékenységi előzményeket, esetenként érzékeny kategóriákba eső információt is. A GDPR ezért nem opcionális réteg, hanem a rendszer tervezésének kiindulópontja kell legyen.
Három gyakorlati elv érdemes betartani. Először, a moderációs célra gyűjtött adatot ne használja más célra a vállalat automatikusan. Egy panaszkezelésre betanított modell adatai nem vándorolhatnak át marketing célú profilozásba külön jogalap nélkül. Másodszor, határozza meg az adatmegőrzési időt: a moderációs döntések naplózása auditcélból szükséges, de nem kell korlátlan ideig tárolni a nyers tartalmat is. Harmadszor, ha a moderációs szolgáltatót külső, az Európai Unión kívüli szerveren futtatja, tisztázni kell az adattovábbítás jogalapját, mielőtt éles adatot enged be a rendszerbe.
A self-hosted architektúra itt gyakran könnyebb megfelelést biztosít, mert az adat nem hagyja el a vállalat által kontrollált infrastruktúrát. Az adatvédelmi kihívásokról szóló gyakorlati útmutató részletesebben tárgyalja, milyen döntési pontok merülnek fel AI-rendszerek bevezetésekor.
Hogyan kezelje a rendszer a kulturális és nyelvi különbségeket?
Egy kifejezés, ami az egyik nyelvi közösségben sértő, egy másikban semleges vagy akár tréfás lehet. Az AI-modellek gyakran angol nyelvű adathalmazon tanulnak elsődlegesen, ezért a magyar nyelvű vagy más kisebb nyelvi piacokra vonatkozó teljesítményük jellemzően gyengébb, mint az angol nyelvű tartalomnál.
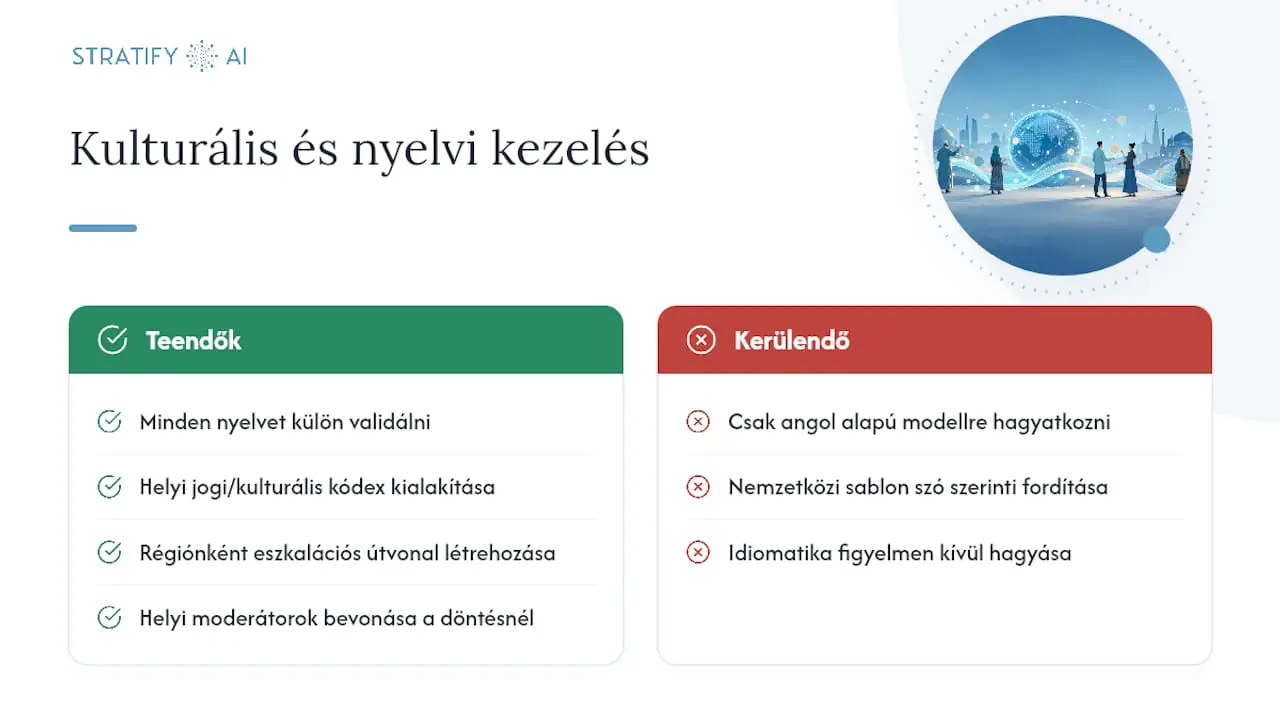
A gyakorlatban ez azt jelenti, hogy minden nyelvet külön kell validálni, nem elég egy általános többnyelvű modellre hagyatkozni. Egy magyar nyelvű ügyfélpanasz tele lehet olyan idiomatikus kifejezéssel, amit egy általános modell szó szerint fordít le, és emiatt téves besorolást ad. A többnyelvű AI megoldásokról szóló összefoglaló részletesen bemutatja, milyen technikai lépések szükségesek a vállalati integrációhoz.
Kulturális szempontból hasonlóan fontos, hogy a Magatartási kódex ne egy nemzetközi sablon fordítása legyen, hanem a helyi jogi és üzleti kontextushoz igazított dokumentum. Amit egy amerikai vállalat toleránsnak tekint egy vitás témában, az Magyarországon jogilag vagy társadalmilag más megítélés alá eshet. Ha a vállalat több piacon is jelen van, érdemes régiónként külön eszkalációs útvonalat kialakítani, ahol a helyi jogi és kulturális kontextust ismerő moderátor dönt a határeseteknél.
Stratify szemlélete: governance előbb, technológia utána
A tapasztalat azt mutatja, hogy a legtöbb vállalat rossz sorrendben közelíti meg ezt a témát: először modellt választ, és csak utólag gondolkodik a szabályzaton. Stratify fordítva dolgozik. Egy discovery workshopból indul ki, ahol feltérképezi, milyen tartalomtípusok és kockázatok jellemzik a vállalatot, majd ez alapján épül fel a pilot, az integráció és végül a folyamatos üzemeltetés.
Ez a sorrend azért számít, mert egy jól megválasztott modell rossz governance mellett is kudarcot vall: auditálhatóság nélkül egy hatóság vagy egy elégedetlen ügyfél előtt nem lehet megvédeni egyetlen automatizált döntést sem. A business-first megközelítés éppen ezt a kockázatot csökkenti, mielőtt egyetlen sor kód megíródna.
— Zsolt
Hogyan indítsa el a vállalati AI moderáció bevezetését Stratify-val?
Stratify nem egy kész szoftvert ad el, hanem egy olyan bevezetési folyamatot, amely a governance-t és az auditálhatóságot már az első workshoptól kezdve beépíti a tervbe, nem utólag toldja hozzá. Ez a gyakorlatban azt jelenti, hogy a pilot indulásakor már létezik a Magatartási kódex vázlata, az AI-leltár és a kockázatbesorolás is, nem csak egy működő modell.

A szolgáltatási kör három lépésre épül. Az AI governance felmérés feltérképezi a jelenlegi kockázatokat és a compliance-hiányosságokat. Ezt követi egy szűk körű pilot, ahol egy konkrét tartalomtípuson tesztelik a hibrid modellt mérhető KPI-kkal. Végül az AI tanácsadás és stratégia szolgáltatás keretében Stratify segít a rendszert skálázni és beépíteni a mindennapi működésbe, folyamatos monitoringgal.
Ha vállalata most kezdi felmérni, hol tart az AI-alapú tartalommoderáció bevezetésében, egy ingyenes bevezető konzultáció a legegyszerűbb következő lépés. Ott tisztázható, hogy pilot vagy előbb egy alaposabb kockázatértékelés a célszerűbb kiindulópont.
Források
A compliance lépésekhez a Grant Thornton AI Act útmutatója ad gyakorlati keretet. A hibrid modell működéséről a Logora 2026-os moderációs útmutatója nyújt mélyebb betekintést, míg a kis szervezeteknek szóló megközelítésekről a nyílt forráskódú moderációs keretrendszerek kutatása ad hasznos irányt.
- AI content moderation for publishers: the 2026 guide · Logora
- Democratizing content moderation: framework and small-organization perspective (2025)