
Az AI-beszállítói kockázat mindaz, ami akkor érheti a cégét, amikor egy külső szolgáltató modelljére, platformjára vagy AI-alkalmazására bízza az adatait és egy üzleti folyamatát: adatszivárgás, hibás vagy torzított kimenet, szolgáltatáskiesés, jogi megfelelési hiány és hosszú távú függőség. A kockázatot három lépésben kezelheti. A kiválasztás előtt felméri a beszállítót. A szerződésben rögzíti az adatfelhasználás, a felelősség és a kilépés szabályait. A bevezetés után pedig rendszeresen ellenőrzi a működést. Az alábbiakban végigvesszük, mit kérdezzen, milyen bizonyítékot kérjen be, és mit írjon bele a szerződésbe egy magyar kis- vagy középvállalat.
Röviden
- Az AI-beszállító értékelése nem áll meg a pontosságnál és az árnál: az adat útja, az alvállalkozók, az üzemeltetés és a kilépés feltételei legalább ennyire számítanak.
- Az uniós MI-rendelet szerint a kész AI-megoldást vásárló cég jellemzően alkalmazó, akinek saját kötelezettségei vannak: emberi felügyelet, a működés nyomon követése, fellépés a felmerülő kockázatoknál.
- A szerződésben zárja ki, hogy a beszállító engedély nélkül az Ön adatain tanítsa a modelljeit, és tárgyalja meg a mérhető SLA-t, az incidenskezelést és a kártalanítást.
- A kockázat a bevezetéssel nem szűnik meg: naplózás, hozzáférés-kezelés, időszakos felülvizsgálat és egy kipróbált kilépési terv kell hozzá.
- Az üzleti célból induljon ki: ha tudja, milyen folyamatot és mekkora értéket bíz a beszállítóra, azt is tudja, mekkora kockázat még elfogadható.
Tartalomjegyzék
- Mit jelent pontosan az AI-beszállítói kockázat
- Ki miért felel az uniós MI-rendelet szerint
- A felmérés lépései a kiválasztás előtt
- Kérdések és bizonyítékok, amelyeket érdemes bekérni
- Szerződéses feltételek, amelyek valóban védenek
- Dokumentáció, amit a csapat is ért
- Ellenőrzés a bevezetés után
- A mi nézőpontunk
- Így segítünk a beszállítói kockázat kezelésében
- Gyakori kérdések
- Források
Mit jelent pontosan az AI-beszállítói kockázat
Egy hagyományos szoftverbeszállítónál általában azt kérdezzük, működik-e a rendszer, biztonságos-e, és ki támogatja. Egy AI-szolgáltatónál ehhez hozzájön, hogy a rendszer valószínűségi alapon dönt vagy javasol, a modell a háttérben változhat, és a betáplált adat olyan helyekre is eljuthat, amelyekről a szerződés nem mindig szól egyértelműen. Ezért a beszállítói kockázatot öt rétegben érdemes nézni.
| Kockázati réteg | Mi történhet | Mire figyeljen |
|---|---|---|
| Adatvédelmi és adatkezelési | Személyes adat vagy üzleti titok kerül harmadik félhez, a bemenetet modellfejlesztésre használják | Feldolgozás helye, adatkezelői és adatfeldolgozói szerepek, al-adatfeldolgozók, törlés és export |
| Kiberbiztonsági | Jogosulatlan hozzáférés, promptinjekció, kiszivárgó API-kulcsok | Hozzáférés-kezelés, naplózás, titkosítás, incidensjelentési határidők |
| Megbízhatósági és minőségi | Hibás, torzított vagy elavult válasz, ami rossz döntéshez vezet | Tesztelési eredmények, verziókezelés, emberi jóváhagyás a kritikus pontokon |
| Üzletmenet-folytonossági és függőségi | Leáll a szolgáltatás, a beszállító árat emel, megszünteti a terméket, vagy nem lehet kilépni | Rendelkezésre állás, helyreállítási idő, exportálható adat és konfiguráció, alternatív útvonal |
| Jogi és megfelelési | Az AI-rendszer nem felel meg az MI-rendeletnek vagy a GDPR-nak, és a felelősség Önnél marad | Szerepek tisztázása, dokumentáció, kártalanítási vállalások |
A rétegek nem függetlenek egymástól. Egy ellátási láncokat vizsgáló tudományos tanulmány például arra jutott, hogy a határokon átnyúló e-kereskedelemben a generatív AI kockázatai a technikai, szervezeti és szabályozási szintek között összefonódnak, ezért rendszerszintű irányítást javasol. Egy KKV-nál ez azt jelenti, hogy a beszerzést, az IT-t, a jogot és az érintett üzleti területet egy asztalhoz kell ültetni, mielőtt aláírják a szerződést.
Miben más az AI-ágensek kockázata
Ha a beszállító rendszere nemcsak válaszol, hanem önállóan műveleteket is végez (e-mailt küld, rendelést rögzít, adatot módosít egy vállalatirányítási rendszerben), a kockázat tovább nő. Nehezebb visszakövetni, miért döntött úgy a rendszer, és a felelősség több szereplő között oszlik meg: a modell fejlesztője, a platformot üzemeltető beszállító, az integrátor és az Ön cége is a láncban van. Egy klasszikus SaaS-kérdőív ezt ritkán fedi le. Az ágensalapú megoldásoknál ezért külön kérdezzen rá a jogosultságok határaira, a jóváhagyási pontokra és arra, hogyan lehet egy műveletet visszakeresni és visszafordítani.
Ki miért felel az uniós MI-rendelet szerint
Az MI-rendelet két kulcsszerepet különít el. A szolgáltató fejleszti és forgalomba hozza az AI-rendszert, az alkalmazó a saját működésében használja. A legtöbb cég, amely kész AI-megoldást vásárol vagy arra fizet elő, alkalmazó. Ha viszont saját néven hoz forgalomba egy rendszert, vagy lényegesen módosítja, szolgáltatói kötelezettségek is terhelhetik. Ezért a szerepek tisztázása a beszállítói kockázatkezelés első jogi lépése.
Nagy kockázatú rendszereknél a szolgáltatónak a forgalomba hozatal vagy az üzembe helyezés előtt megfelelőségértékelést kell végeznie, és ezt lényegi módosítás esetén meg kell ismételnie. Az értékelés kiterjed a következőkre:
- kockázatkezelés és adatminőség,
- dokumentáció és nyomonkövethetőség,
- átláthatóság és emberi felügyelet,
- pontosság, kiberbiztonság és robusztusság.
Ugyanez az uniós összefoglaló rögzíti az alkalmazó feladatait is. Nyomon kell követnie a rendszer működését, és fel kell lépnie, ha kockázatot vagy súlyos váratlan eseményt azonosít. Emberi felügyeletet kell biztosítania. Ha pedig ő adja a bemeneti adatokat, azoknak relevánsnak és kellően reprezentatívnak kell lenniük.
Az átláthatósági szabályok szélesebb kört érintenek. Az Európai Bizottság iránymutatása az átláthatósági kötelezettségekről szerint a rendelet 50. cikke 2026. augusztus 2. óta alkalmazandó. A szolgáltatónak gondoskodnia kell arról, hogy az emberek tudják, ha közvetlenül AI-rendszerrel lépnek kapcsolatba, és hogy a generált tartalom géppel olvasható jelölést kapjon. Az alkalmazónak bizonyos esetekben kell tájékoztatnia az érintetteket, például deepfake vagy emberi felülvizsgálat nélkül közzétett szöveg esetén. Ha tehát ügyfélszolgálati chatbotot vásárol, kérdezze meg a beszállítót, hogyan támogatja a rendszer ezeket a jelöléseket.
A rendelet magyar cégekre gyakorolt hatását az AI Act magyar vonatkozásairól szóló cikkünkben tárgyaltuk részletesen.
A felmérés lépései a kiválasztás előtt
A beszállítói kockázat felmérése akkor hasznos, ha arányos. Egy belső jegyzetelést segítő eszköz nem igényli ugyanazt a mélységet, mint egy hitelbírálatot vagy munkaerő-kiválasztást támogató rendszer. Az alábbi sorrend a legtöbb magyar középvállalatnál jól működik.
- Rögzítse az üzleti célt és a folyamatot. Milyen döntést vagy munkát támogat az AI, ki használja, és mi történik, ha egy napig nem elérhető? Ebből derül ki, mennyire kritikus a beszállító.
- Térképezze fel az adatokat. Milyen adat megy be (személyes adat, üzleti titok, ügyféladat), és mi jön ki? Hol tárolják, ki fér hozzá, meddig őrzik?
- Sorolja be a felhasználást. Érinti-e az MI-rendelet nagy kockázatú kategóriáit vagy az átláthatósági szabályokat? Ki a szolgáltató és ki az alkalmazó?
- Kérjen be bizonyítékot. Ne csak válaszokat kérjen, hanem dokumentumokat: adatfeldolgozási megállapodást, al-adatfeldolgozói listát, biztonsági tanúsítványokat vagy auditjelentéseket, SLA-t, incidenskezelési eljárást.
- Pontozza a kockázatot. Valószínűség és hatás szerint, rétegenként. Ahol a kockázat nem elfogadható, döntsön: kiegészítő intézkedés, szűkebb felhasználás vagy másik beszállító.
- Indítson kontrollált pilotot. Korlátozott adatkörrel, valós felhasználókkal és előre rögzített mérőszámokkal. A pilot eredménye alapján döntsön a kiterjesztésről.
A pontozási módszertant és egy döntéshozóknak szóló keretet AI-kockázatértékelési útmutatónkban mutatjuk be. A kiválasztás üzleti és jogi szempontjait az AI-beszállító kiválasztásáról szóló cikkünk foglalja össze.
Kérdések és bizonyítékok, amelyeket érdemes bekérni
A legtöbb beszállító szívesen válaszol szóban. A kockázatkezeléshez azonban írásos, ellenőrizhető válasz kell, amely később a szerződés része lehet.
| Kérdés | Milyen bizonyítékot kérjen |
|---|---|
| Hol dolgozzák fel és hol tárolják az adatainkat? | Az adatközpontok földrajzi helye, adattovábbítás esetén annak jogalapja |
| Ki az adatkezelő és ki az adatfeldolgozó? | GDPR szerinti adatfeldolgozási megállapodás (DPA) |
| Felhasználják-e a bemenetet vagy a kimenetet modellfejlesztésre? | Szerződéses tilalom vagy kifejezett opt-in feltétel |
| Milyen alvállalkozókat, al-adatfeldolgozókat vonnak be? | Aktuális lista és a változások bejelentésének rendje |
| Hogyan törölhető és exportálható az adat a szerződés végén? | Leírt eljárás, formátum és határidő |
| Milyen rendelkezésre állást vállalnak? | Számszerű SLA, mérési módszer, szolgáltatási jóváírások |
| Mi történik incidens esetén? | Reakció- és helyreállítási idők, eszkalációs út, kapcsolattartók |
| Hogyan kezelik a modellváltozásokat? | Verziókezelési szabály, előzetes értesítés, tesztelési lehetőség |
| Hogyan támogatják az MI-rendelet szerinti kötelezettségeket? | Használati utasítás, műszaki dokumentáció, naplózási lehetőségek |
| Ki fér hozzá az adatainkhoz a beszállító oldalán? | Jogosultsági modell, hozzáférési naplók |
Ha egy kérdésre nem kap írásos választ, az önmagában is információ. Azt a kockázatot vagy saját intézkedéssel kell kezelnie, vagy szűkíteni kell a felhasználás körét.
Szerződéses feltételek, amelyek valóban védenek
A felmérés eredményét a szerződés teszi kikényszeríthetővé. Négy területre érdemes különösen figyelni.
Adatfelhasználás és modelltréning
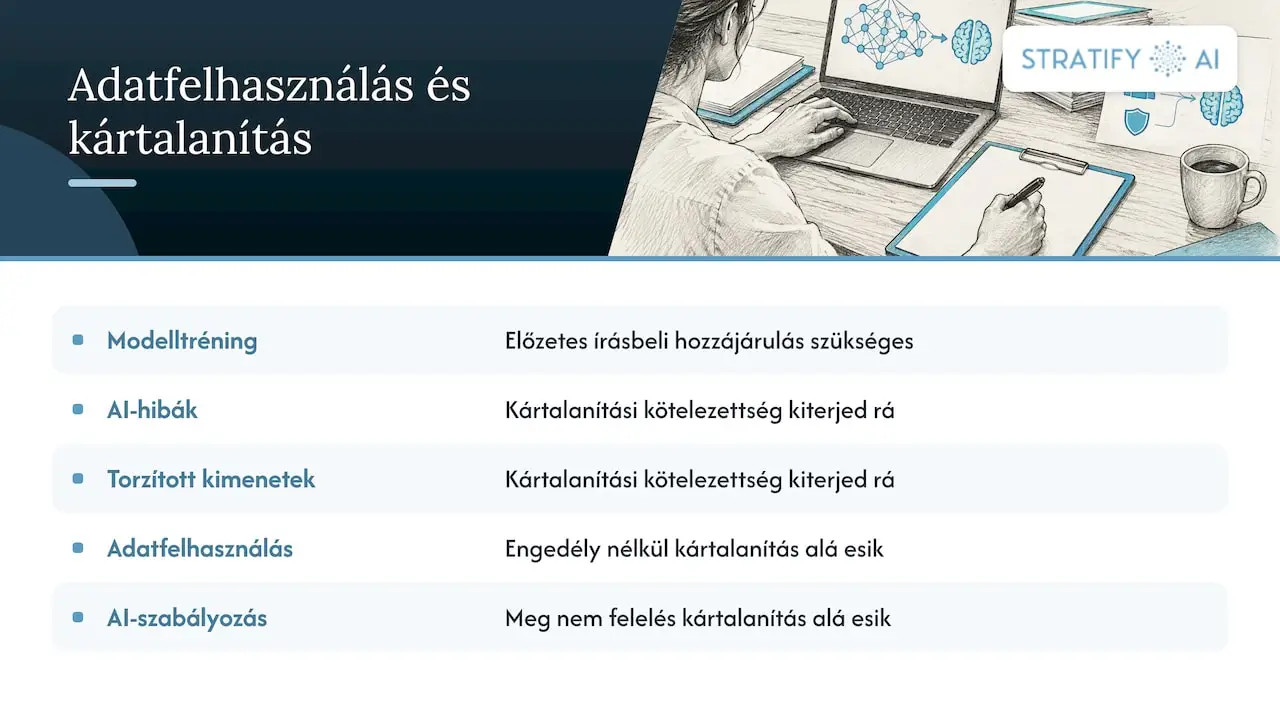
A legfontosabb kikötés, hogy a beszállító ne használhassa az Ön adatait saját modelljei tanítására vagy fejlesztésére. Nagyvállalati beszerzési feltételekben már találni ilyet. A Carrier beszállítói általános szerződési feltételei például kifejezett, előzetes írásbeli hozzájárulás nélkül kizárják az ügyféladatok ilyen felhasználását. Ugyanez a dokumentum előírja, hogy a beszállító kártalanítási kötelezettsége kiterjedjen az AI-hibákra, a torzított kimenetekre, az engedély nélküli adatfelhasználásra és az AI-szabályozásnak való meg nem felelésre. Egy KKV ritkán tárgyal ilyen erős pozícióból, ezeket a szempontokat mégis érdemes ugyanígy felvenni a tárgyalási listára.
Rendelkezésre állás, incidensek és felelősség
Felhőalapú AI-szolgáltatásnál a kiesés az egész folyamatot megbéníthatja. Egy informatikai joggal foglalkozó ügyvédi iroda felhőszolgáltatási szerződésekről szóló összefoglalója szerint ezeket kell vizsgálni és megtárgyalni:
- mérhető rendelkezésre állási SLA,
- az incidensekre vonatkozó reakció- és helyreállítási idők,
- eszkalációs folyamat és szolgáltatási jóváírások,
- a felelősségkorlátozás és a kizárt károk köre.
Ugyanez az anyag kiemeli, hogy a szerződéses csomag része legyen a GDPR szerinti adatfeldolgozási megállapodás, az adatközpontok helye és az al-adatfeldolgozók bevonásának szabályai.
Modellváltozás és értesítés
Írja bele a szerződésbe, hogy a beszállító előre értesítse a modell vagy a működés lényeges változásáról, és legyen idő tesztelni, mielőtt a változás az éles folyamatot érinti. Egy csendes modellcsere ugyanis megváltoztathatja a válaszok minőségét anélkül, hogy bárki észrevenné.
Kilépés és adathordozhatóság
Rögzítse, milyen formátumban és mennyi idő alatt kapja vissza az adatait, a beállításokat, a promptokat és a tudásbázist, és hogyan igazolja a beszállító a törlést. A kilépési terv a függőség elleni legjobb biztosítás: ha tudja, hogyan lép ki, a tárgyalási pozíciója is erősebb.
Dokumentáció, amit a csapat is ért
Az alkalmazó egyik kötelezettsége, hogy a rendszert a használati utasítás szerint működtesse, és emberi felügyeletet biztosítson. Ez csak akkor működik, ha a felügyeletet ellátó kollégák értik is a dokumentációt. A beszállítók műszaki leírásai, biztonsági összefoglalói és használati utasításai gyakran csak angolul érhetők el, és itt a pontatlan értelmezés valódi kockázat. Ha a kezelő nem érti, mikor kell beavatkoznia, a felügyelet csak papíron létezik. Ilyenkor a műszaki dokumentumok fordítása egységes terminológiával segít abban, hogy a belső eljárásrend, a képzési anyag és a beszállítói dokumentáció ugyanazt mondja.
A dokumentációhoz egy belső beszállítói nyilvántartás is tartozik. Ebben rögzítse, melyik AI-szolgáltatót milyen célra és milyen adattal használják, kinek a felelősségi körébe tartozik, mikor volt az utolsó felülvizsgálat, és mi a kilépési útvonal.
Ellenőrzés a bevezetés után
A beszállítói kockázat a szerződéskötéssel nem zárul le, mert a modell, a beszállító és az Ön folyamatai is változnak. A bevezetés utáni ellenőrzés négy elemre épül.
- Fokozatos kiterjesztés. Kezdje szűk felhasználói körrel és szoros emberi ellenőrzéssel, majd a mért eredmények alapján lazítson. A kritikus döntéseknél maradjon emberi jóváhagyás.
- Naplózás és monitorozás. Kövesse a kimenetek minőségét, a hibák arányát, a rendelkezésre állást és a szokatlan használatot. Nagy kockázatú rendszereknél az alkalmazó nyomon követési kötelezettsége ezt el is várja.
- Hozzáférés-kezelés. Ki, mihez és meddig fér hozzá, a beszállító oldalán és a saját csapatában is. Ennek gyakorlati kérdéseit az AI hozzáférés-kezelésről szóló cikkünkben vettük sorra.
- Incidenskezelés és kipróbált kilépés. Legyen leírt eljárás arra, mi történik hibás kimenet, adatszivárgás vagy kiesés esetén, és ki értesíti a beszállítót. A teendőket az AI-rendszerek incidenskezeléséről szóló útmutatónk részletezi.
Évente, illetve minden lényeges változáskor (új modellverzió, új felhasználási terület, új al-adatfeldolgozó) ismételje meg a kockázatértékelést, és frissítse a nyilvántartást.
A mi nézőpontunk
Az AI-beszállítói kockázatot sok cég ott kezdi kezelni, ahol a legkönnyebb: egy kérdőívvel a szerződés aláírása előtt. Ez szükséges, de nem elég. Tapasztalatunk szerint a valódi kockázat abból fakad, hogy nem tisztázott, milyen üzleti problémát old meg az AI, mekkora értéket hoz, és ehhez képest mekkora kockázat vállalható.
Ezért mi mindig az üzleti célból indulunk, nem az eszközből. Ha világos, melyik folyamatot bízza a cég a beszállítóra, akkor a governance, az adatbiztonság, az emberi felügyelet és az auditálhatóság nem utólagos kiegészítés lesz, hanem a megoldás része. Vendor-függetlenül dolgozunk, így a beszállítót aszerint értékeljük, mennyire illeszkedik a cég céljaihoz és kockázati tűréséhez, nem aszerint, mit szeretnénk eladni.
A bevezetést fokozatosan és kontrolláltan végezzük: felmérés, pilot, integráció, majd folyamatos ellenőrzés. Így a beszállítói kockázat nem egyszeri papírmunka, hanem a mindennapi működés mérhető, kezelt része.
Zsolt
Így segítünk a beszállítói kockázat kezelésében
Ha most választ AI-szolgáltatót, vagy már használ egyet, de nem biztos benne, hogy az adatok, a felelősség és a kilépés kérdése rendben van, kezdje egy strukturált felméréssel. Az AI Discovery Workshop egyszeri díja 390 000 Ft. A workshopon azonosítjuk és rangsoroljuk az üzleti szempontból értékes AI-lehetőségeket, és azt is, hol vannak a fő kockázatok.

A kiválasztott megoldást kontrollált AI-bevezetés keretében visszük végig, lehetőségfelméréssel és pilottal. A meglévő megoldások átvilágításával és a megfelelési kérdésekkel AI compliance és átvilágítás szolgáltatásunkban foglalkozunk.
Gyakori kérdések
Kell-e beszállítói kockázatértékelés egy egyszerű chatbotnál is?
Igen, de arányos mélységben. Egy chatbot is kezelhet személyes adatot, és 2026. augusztus 2. óta átláthatósági kötelezettségek is vonatkoznak rá, például a felhasználók tájékoztatása arról, hogy AI-val beszélnek. Kiindulásnak itt gyakran elég egy rövidebb kérdéslista és egy adatfeldolgozási megállapodás.
Ha a beszállító felel az AI-rendszer megfelelőségéért, nekünk mi a dolgunk?
Nagy kockázatú rendszereknél alkalmazóként Önnek kell a rendszert a használati utasítás szerint működtetnie, emberi felügyeletet biztosítania és nyomon követnie a működést. Fel kell lépnie, ha kockázatot vagy súlyos váratlan eseményt észlel. A szolgáltató megfelelősége tehát nem veszi át az Ön felelősségét a saját használatért.
Mit tegyünk, ha a beszállító nem vállalja, hogy nem tanít a mi adatainkon?
Ilyenkor szűkítse a rendszerbe kerülő adatok körét, vagy keressen olyan konstrukciót, például vállalati előfizetést vagy saját környezetben futó megoldást, ahol ez szerződésben kizárható. Üzleti titkot és személyes adatot ilyen feltétel nélkül ne adjon át.
Milyen gyakran vizsgáljuk felül az AI-beszállítókat?
Legalább évente, és minden lényeges változáskor: új modellverzió, új felhasználási terület, új al-adatfeldolgozó vagy egy incidens után. A kritikus folyamatokat támogató beszállítóknál a működési mutatókat folyamatosan figyelje.
Források
- Navigálás a mesterséges intelligenciáról szóló jogszabályban (Európai Bizottság)
- Iránymutatások az egyes MI-rendszerek szolgáltatóira és alkalmazóira vonatkozó átláthatósági kötelezettségekről (Európai Bizottság)
- System level governance of generative AI risks in cross-border e-commerce supply chains (Springer)
- Carrier: Standard Terms and Conditions, Attachment D
- Cloud szolgáltatási szerződés (dr. Mogyorósi ügyvédi iroda)