
Az AI‑rendszerek jogosultságkezelésének alapja a minimális jogosultság elve és az ügynökidentitások külön kezelése. Ez azt jelenti, hogy minden AI‑ügynök saját, nyilvántartott identitással rendelkezik, sosem örökli automatikusan a felhasználó teljes hozzáférését, és minden jogosultságot rendszeresen auditálnak. A platform‑specifikus szerepkörök pontos beállítása és a futásidejű műveletek jóváhagyási láncba szervezése egyaránt elengedhetetlen. A részletek platformonként eltérnek, de az elv ugyanaz marad.
Röviden:
- A jogszabályi- és biztonsági szempontok miatt minden AI‑ügynököt dokumentált ügynök tulajdonoshoz kell kötni, és rövid, rotáló API–kulcsokat kell alkalmazni.
- A szerepkör‑alapú hozzáférés kezelésűket el kell kerülni a túl sok szerepkört generáló szerepkör-robbanással, helyette az attribútum‑alapú irányítás a kontextustól függően dönt.
- Feltételes hozzáférést kell alkalmazni az eszközállapot, helyzet, és kétfaktoros hitelesítés alapján, valamint a kockázatelemzés és blokkolás a gyanús minták esetén kötelező.
- A jogosultsági naplózásnak nyomon kell követnie az ügynök létrehozásokat, API-hívásokat és műveleteket, hogy incidensek esetén gyorsan azonosítani lehessen az okokat.
- Egy külső AI‑tanácsadó segítségével gyorsabban és hatékonyabban lehet kialakítani a biztonságos jogosultságkezelési rendszert, különösen a shadow AI integrációk felderítése érdekében.
Tartalomjegyzék
- Alapelvek: minimális jogosultság, Zero Trust, RBAC vagy ABAC
- AI‑ügynökök identitása: hol keletkezik a legtöbb kockázat
- Milyen szerepköröket kínálnak a nagy AI-platformok
- Gyakorlati checklist: mit tegyen a rendszergazda most
- Hogyan naplózza és ellenőrizze a jogosultságokat
- Hol tud segíteni egy külső AI-tanácsadó
- Miért lesz ez a következő két évben sürgetőbb kérdés
- Hogyan indítsa el a jogosultságkezelés rendbetételét
- Források
Alapelvek: minimális jogosultság, Zero Trust, RBAC vagy ABAC
A minimális jogosultság elve (principle of least privilege) az AI‑ügynökök esetében szigorúbb értelmezést kap, mint a hagyományos felhasználói fiókoknál, mert egy ügynök percek alatt végrehajthat olyan tömeges műveleteket, amikhez egy ember napokra érne rá. A Microsoft AI biztonsági ajánlásai szerint a hozzáférés‑vezérlésnek kockázatalapú, feltételes hozzáférésen és erős hitelesítésen kell nyugodnia, nem statikus, egyszer beállított listákon.
A szerepkör‑alapú modell (RBAC) egyszerű és jól átlátható, amíg a szerepkörök száma alacsony marad. A gond akkor kezdődik, amikor minden új AI‑funkcióhoz külön szerepkört hoznak létre: ezt hívják szerepkör‑robbanásnak, és néhány tucat AI‑integráció után a jogosultsági mátrix kezelhetetlenné válik. Az attribútum‑alapú hozzáférés‑vezérlés (ABAC) ezt a problémát oldja meg azzal, hogy nem fix szerepkörökhöz, hanem kontextushoz köti a döntést: ki kéri, mikor, milyen adatra és milyen céllal.
A Zero Trust modell ide illik szervesen:
- feltételes hozzáférés eszközállapot és földrajzi hely alapján
- kétfaktoros hitelesítés minden emberi és emelt jogú fióknál
- kockázatalapú döntés, amely a gyanús mintát azonnal blokkolja, nem csak naplózza
A mezőszintű hozzáférés‑vezérlés különösen szabályozott iparágakban éri meg: egy pénzügyi vagy egészségügyi adatmezőt akkor is el lehet rejteni az AI‑ügynök elől, ha a felhasználó egyébként jogosult lenne rá.
AI‑ügynökök identitása: hol keletkezik a legtöbb kockázat
Az AI‑ügynökök gyakorlatilag digitális identitássá válnak, mégis sokszor nincsenek megfelelően nyilvántartva. A Nemzeti Kiberbiztonsági Intézet figyelmeztetése szerint ez az egyik legsúlyosabb, mégis leginkább alábecsült kockázat a vállalati AI‑bevezetéseknél. Ha egy ügynök a létrehozó felhasználó teljes jogosultságát örökli, egyetlen kompromittált API‑kulcs az egész fiók kockáztatását jelentheti.
Az árnyék‑AI (shadow AI) ebből a mulasztásból nő ki: egy csapat saját maga köt össze egy chatbotot egy belső rendszerrel, anélkül hogy az IT tudna róla. Ezek az integrációk gyakran szélesebb API‑hozzáféréssel futnak, mint amire szükségük lenne, és senki nem forgatja a kulcsaikat.
A megoldás nem technikai bűvészmutatvány, hanem fegyelem:
- minden ügynöknek legyen kinevezett, dokumentált tulajdonosa
- az API‑kulcsok és tokenek élettartama legyen rövid, és rotálják őket automatikusan
- a hozzáférési kör (scope) mindig a konkrét feladatra korlátozódjon, ne az összes elérhető erőforrásra
- kritikus műveletekhez futásidejű jóváhagyás kelljen, ne előzetes, egyszeri engedély
Az NKI emellett a szándék‑alapú kontrollt (intention enforcement) is kiemeli: két ügynök azonos jogosultsággal is teljesen eltérően viselkedhet, ha eltérő céllal futtatják őket, ezért a jogosultság önmagában nem garancia a biztonságos működésre.
Profi tipp: Vezessen külön naplót az ügynökidentitásokról, elkülönítve az emberi fiókoktól. Ha egy audit során nem tudja tíz másodperc alatt megmondani, melyik ügynök melyik rendszerhez fér hozzá és miért, az önmagában jelzi, hogy a nyilvántartás hiányos.
Milyen szerepköröket kínálnak a nagy AI-platformok
A platformok szintjén a legnagyobb hiba az implicit hozzáférés félreértése. Az Azure AI Foundry engedélyei két síkra terjednek: az Azure Resource Manager vezérlősíkjára és a Foundry saját adatsíkjára. Egy felhasználó fiókszinten kaphat magas jogosultságot, miközben projektszinten mégsem éri el az adatsík műveleteit, mert a Foundry User, a Foundry Project Manager és a tulajdonosi szerepkör külön logikát követ. Sok rendszergazda ezt elsőre nem érti meg, és emiatt vagy túl szűken, vagy túl tágan állítja be a projektszintű hozzáférést.
Az AI Builderben hasonló a helyzet: a munkaterületi szerepkörök és biztonsági beállítások határozzák meg, ki telepíthet beépülő modulokat, és ki engedélyezheti azok futásidejű műveleteit. Egy rosszul beállított munkaterület azt jelentheti, hogy egy sima üzleti felhasználó véletlenül rendszergazdai szintű automatizálást indíthat el.
A ChatGPT Enterprise és Business csomagjainál az admin controls az alkalmazásengedélyeket, a műveletvezérlést és a fejlesztői mód korlátozását fedi le. Gyakorlati javaslatok:
- korlátozza a fiókszintű adatsík‑jogosultságokat, és mindig projektszinten adjon explicit hozzáférést
- a beépülő modulok telepítését kösse jóváhagyási folyamathoz, ne hagyja nyitva minden felhasználónak
- a fejlesztői módot csak dedikált, elkülönített fiókokhoz engedje
Gyakorlati checklist: mit tegyen a rendszergazda most
A megvalósítást négy szakaszra érdemes bontani, mert a párhuzamos nekifutás jellemzően szétesik félúton.
- Feltárás. Azonosítsa minden emberi és ügynök‑identitást, és térjen ki külön a shadow AI‑integrációkra, amelyeket csapatok saját kezdeményezésből kötöttek be.
- Tervezés. Készítsen szerepkör‑térképet, és rögzítse policyban, mely jogosultságok számítanak kritikusnak (adatexport, külső API‑hívás, fizetési vagy ügyféladat‑hozzáférés).
- Bevezetés. Kapcsolja be az egyszeri bejelentkezést (SSO) és a többfaktoros hitelesítést, alakítson ki egyedi szerepköröket szűk hozzáférési körrel, és állítson be automatikus API‑kulcs‑rotációt.
- Pilot és éles indítás. Haladjon teszt→pilot→éles üzem sorrendben, és az első hetekben tartson emberi felügyeletet minden kritikus AI‑döntés fölött, mielőtt teljesen automatizálná a folyamatot.
Az MFA kötelezővé tétele Azure‑fiókokon technikailag egyszerű lépés, mégis ez az a pont, ahol a legtöbb szervezet elakad, mert a felhasználói ellenállás nagyobb, mint várták.
Profi tipp: Ne indítson pilot projektet olyan AI‑ügynökkel, amelynek nincs kijelölt üzleti tulajdonosa. Ha senki nem vállalja a felelősséget egy hozzáférésért, az a jogosultság előbb‑utóbb felügyelet nélkül marad.
Hogyan naplózza és ellenőrizze a jogosultságokat
A naplózásnak legalább négy eseménytípust kell rögzítenie: ügynök létrehozása, szerepkör‑hozzárendelés módosítása, minden API‑hívás metaadata, és a futásidejű, jóváhagyást igénylő műveletek kimenete. Ezek nélkül egy incidens utólagos rekonstrukciója gyakorlatilag lehetetlen.
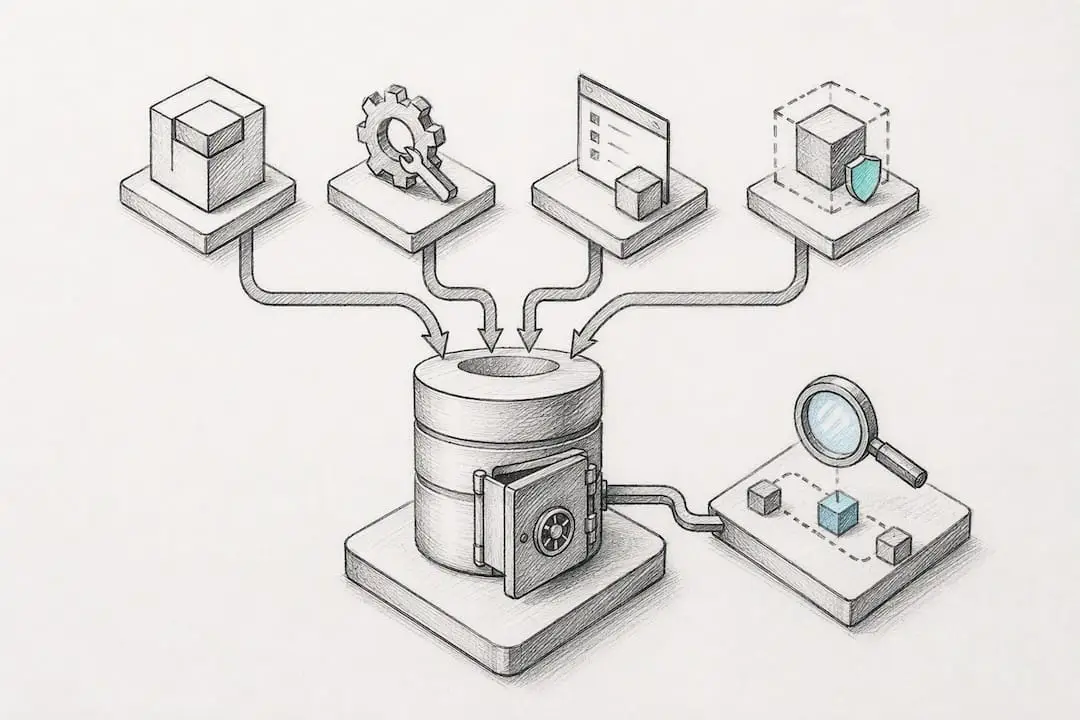
A Deloitte kiberbiztonsági elemzése a rendszeres red‑teaminget és az adversarial tesztelést emeli ki mint a legjobb módot az AI‑rendszerek gyenge pontjainak feltárására, mielőtt egy valódi támadó találná meg őket.
Profi tipp: Kövesse havonta legalább ezt a három mutatót: hány jogosultságbővítés történt indoklás nélkül, mennyi az inaktív, de még élő ügynökök aránya, és hány API‑kulcsot rotáltak a tervezett ütemben. Ha az inaktív ügynökök aránya emelkedik, az önmagában jelzi a kivezetési folyamat hiányát.
Incidens esetén a sorrend rögzített legyen:
- azonnali jogosultság‑visszavonás az érintett identitástól
- az ügynök sandboxba helyezése, hogy izolált környezetben folytatódhasson a vizsgálat
- post‑incident elemzés, amely a policy‑ba visszacsatolja a tanulságot, nem csak egy jegyzőkönyvbe
Hol tud segíteni egy külső AI-tanácsadó
A jogosultságkezelés tervezése sokszor azért csúszik el, mert a belső IT‑csapat egyszerre foglalkozik az üzemeltetéssel és a governance kialakításával, miközben a kettő más ütemet és más szakértelmet igényel. A Stratify AI governance és felkészültségi felmérése pontosan ezt a hiányt tölti ki: felméri a meglévő szerepkör‑struktúrát, azonosítja a shadow AI‑integrációkat, és javaslatot ad a szerepkör‑térkép átalakítására a minimális jogosultság elve alapján.
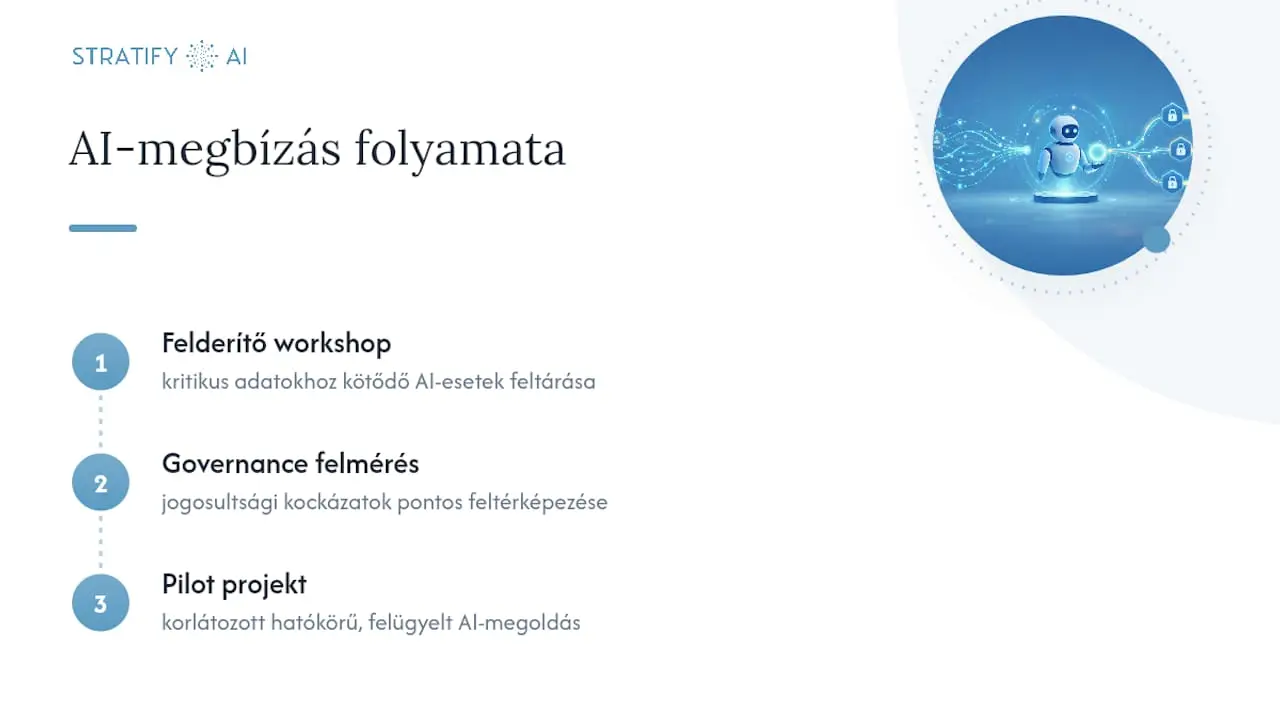
Egy tipikus megbízás discovery workshoppal indul, ahol feltárják a kritikus adatokhoz kapcsolódó AI‑használati eseteket, majd governance assessment következik a jogosultsági kockázatok pontos feltérképezésével, végül pilot projekt zárja a folyamatot egy korlátozott hatókörű, felügyelt AI‑megoldással. Ez a sorrend azért fontos, mert egy rosszul megtervezett pilot a teljes AI‑bevezetés hitelességét ronthatja el egy szervezeten belül.
Miért lesz ez a következő két évben sürgetőbb kérdés
Az autonóm AI‑ügynökök száma nő minden vállalati környezetben, és ezzel párhuzamosan nő az igény az életciklus‑menedzsmentre: nem elég létrehozni egy ügynököt, azt rendszeresen felül kell vizsgálni és le kell selejtezni. A szervezeti oldalon ehhez érdemi IAM‑szaktudás, valós audit‑kultúra és a policyk integrált kezelése kell, nem elszigetelt Excel‑táblák. A vezetőség felé az érvelés egyszerű: minden kezeletlen jogosultság konkrét üzleti kockázat, és a szükséges befektetés töredéke annak, amit egy adatszivárgás utólagos helyreállítása jelentene.
— Zsolt
Hogyan indítsa el a jogosultságkezelés rendbetételét
A cikkben leírt lépések papíron egyszerűek, a gyakorlatban viszont a legtöbb KKV‑nál hiányzik a kapacitás, hogy egyszerre térje fel a meglévő AI‑integrációkat, alakítsa ki a szerepkör‑térképet és állítsa be a rotációs folyamatokat. A Stratify pontosan ezt a hiányt fedi le: nem technológiát ad el, hanem konkrét szerepkörtérképet, audit‑eredményeket és egy megvalósítható pilotot, amit a saját csapata is tud utána üzemeltetni.

A folyamat egy AI governance és felkészültségi felméréssel kezdődik, amely feltárja, hol vannak jelen ellenőrzés nélküli AI‑integrációk a vállalatnál, majd egy optimalizálási és átvilágítási projekt keretében rangsorolja a kockázatokat költség és megtérülés szerint. Ha most szervezné rendbe a jogosultsági struktúrát, mielőtt egy incidens kényszerítené rá, kérjen egy kezdeti governance felmérést a Stratify csapatától.
Források
A cikk állításait az alábbi hivatalos dokumentumok támasztják alá, mindegyik más célra hasznos:
- AI biztonság | Microsoft Biztonság
- Hogyan tegyük biztonságossá az AI‑ügynököket? – Nemzeti Kiberbiztonsági Intézet
- Üzemeltetett ügynök engedélyeinek referenciája – Microsoft Foundry