
A human-in-the-loop azt jelenti, hogy az AI javasol, de a kritikus döntéseket ember hagyja jóvá, mielőtt azok hatással lennének az ügyfélre vagy a cégre. Ez csökkenti a kockázatot és megőrzi az automatizálás sebességét. A modell szabályozási elvárás is, az EU MI-rendelet 14. cikke kötelező felügyeleti pontokat ír elő a nagy kockázatú rendszereknél, és ezt olyan gyakorlati elemek adják vissza, mint a szerepkörök szerinti (RACI) felelősség-megosztás és a visszakövethető audit trail, amelyeket a Stratify is minden bevezetésnél beépít.
Röviden:
- A human-in-the-loop modell biztosítja a legszorosabb felügyeletet, különösen olyan esetekben, ahol a hibának súlyos következménye van.
- A jogi előírások szerint a nagy kockázatú AI rendszereknek kötelező emberi felügyeleti intézkedéseket tartalmazniuk, amelyek lehetővé teszik az anomáliák észlelését.
- A bevezetés lépései közé tartozik a döntési pontok azonosítása, kontroll-stratégiák kiválasztása, szerepek meghatározása és naplózás, mindez üzleti kockázatkezelési szemlélettel.
- A külső szakértő gyorsabban felismeri a felügyeleti rések és jogi megfelelési problémák helyeit, ezáltal csökkenti a felelősség kockázatát.
- Egy strukturált átvilágítás egy hét alatt tisztázza, mely döntési pontok igényelnek emberi jóváhagyást, és megalapozza a kockázatalapú AI-bevezetést.
Tartalomjegyzék
- Human in the loop, human-on-the-loop és human-in-command: mi a különbség
- Miért szükséges az emberi felügyelet: kockázatok és jogi felelősség
- Hogyan építse be a HITL-t: lépésről lépésre KKV-knak
- KKV esettanulmány: hogyan csökkenti a HITL a kockázatot automatizálás mellett
- Stratify AI: hogyan épül be a human-in-the-loop egy valós bevezetésnél
- Mikor éri meg külső szakértőt bevonni a HITL kialakításába
- Kezdje a HITL bevezetését egy strukturált átvilágítással
- Források
Human in the loop, human-on-the-loop és human-in-command: mi a különbség
A human-in-the-loop (HITL) modellben az AI minden egyes releváns döntés előtt megáll, és emberi jóváhagyást kér, mielőtt a folyamat továbblép. Ez a legszorosabb felügyeleti forma, és ott indokolt, ahol a hibának valódi következménye van. Szerződéskötés, ügyfélnek kimenő levél, fizetési jóváhagyás.
A human-on-the-loop (HOTL) modellben az AI önállóan cselekszik, az ember pedig figyeli a folyamatot, és csak kivétel esetén lép közbe. Ez gyorsabb, és jól működik alacsony kockázatú, könnyen visszafordítható műveleteknél, például belső dokumentumok kategorizálásánál.
A human-in-command (HIC) a legmagasabb szintű kontroll: az ember dönt arról, mikor és hogyan avatkozzon be a rendszer, és bármikor teljesen kikapcsolhatja azt. Ez a modell tipikusan a stratégiai szintű AI-döntéseknél jelenik meg, nem az operatív munkafolyamatokban.
A gyakorlatban a három modell nem kizárja, hanem kiegészíti egymást. Tipikus jóváhagyási kapuk és kivételkezelési pontok egy cégen belül:
- Ügyfélnek kimenő ajánlat vagy szerződés végleges szövege
- Számla vagy kifizetés jóváhagyása egy bizonyos összeg felett
- Diagnosztikai vagy jogi jellegű javaslat, mielőtt eljut az ügyfélhez
- Bármely olyan döntés, amely visszafordíthatatlan hatással jár egy harmadik félre
Az írási vagy hatással bíró műveletek (write actions) majdnem mindig HITL-t igényelnek, míg a tisztán olvasási vagy elemzési feladatok (read actions) gyakran HOTL-lal is biztonságosan kezelhetők.
Miért szükséges az emberi felügyelet: kockázatok és jogi felelősség
A nagy nyelvi modellek időnként hihetőnek tűnő, de valójában hibás választ adnak, ezt hívják hallucinációnak. Ez önmagában nem drámai probléma egy belső vázlatnál, de súlyos következménye lehet egy ügyfélnek kiküldött ajánlatnál vagy egy jogi jellegű összefoglalónál. Ehhez társul az automatizációs elfogultság: a felhasználók idővel megkérdőjelezés nélkül elfogadják a rendszer válaszát, még akkor is, ha az hibás. Ez a jelenség pontosan azért veszélyes, mert a felügyelet formálisan létezik, csak a gyakorlatban senki nem használja.
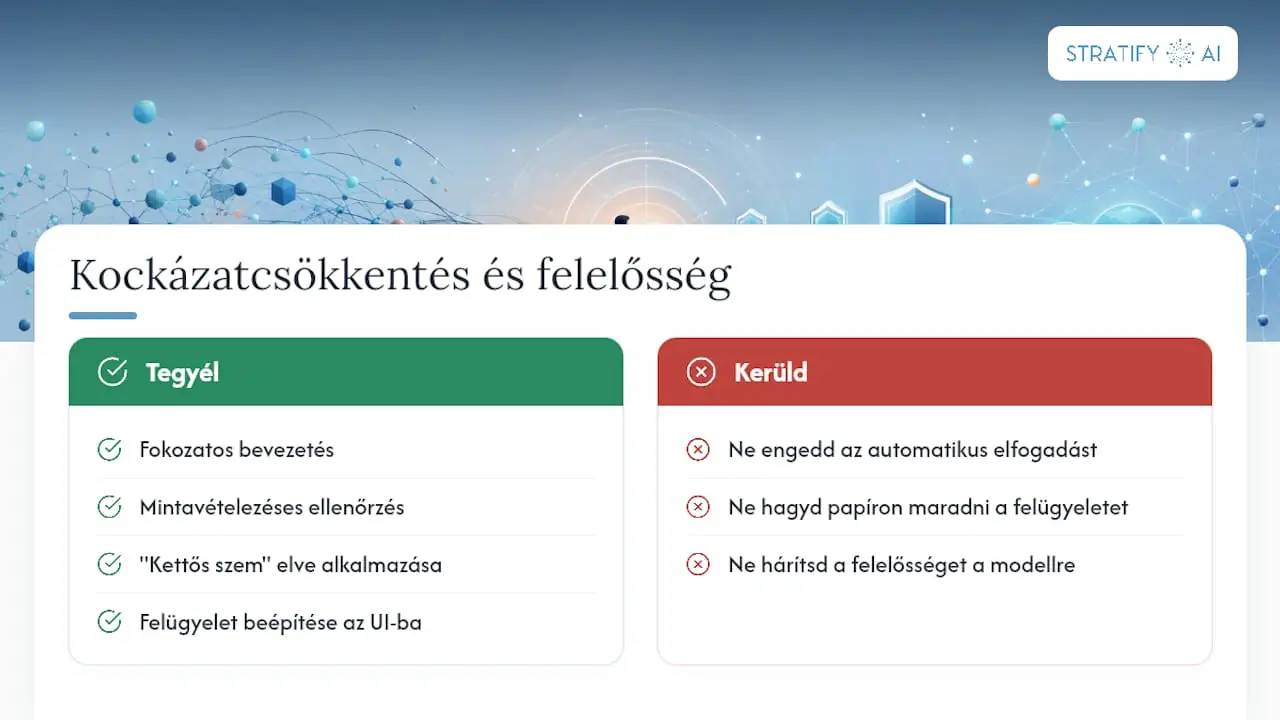
A számok is ezt támogatják: a szakmai gyakorlat szerint a bevezetés fokozatossága, a mintavételezéses ellenőrzés és a „kettős szem” elve érdemben csökkenti a súlyos hibák és az automatizációs elfogultság kockázatát egy éles AI-rendszerben.
A jogi oldal ennél konkrétabb, különösen az AI-förordozás szabályozásáról szóló TrustView oldal szerint, amely segít eligazodni az AI-policy és megfelelőségi eszközök között. Az EU MI-rendelet 14. cikke kimondja, hogy a nagy kockázatú MI-rendszerekbe piacra helyezés előtt olyan emberi felügyeleti intézkedéseket kell beépíteni, amelyek lehetővé teszik az anomáliák felismerését, a torzítások (bias) észlelését és a rendszer leállítását. A rendelet (3)–(5) bekezdése azt is rögzíti, hogy a felügyeletre kijelölt személynek rendelkeznie kell a beavatkozáshoz szükséges kompetenciával, hatáskörrel és erőforrással, és hogy a felügyeleti funkciónak technikailag beépítettnek kell lennie a felhasználói felületbe, nem csak papíron kell léteznie.
Ez azt jelenti, hogy a végső felelősség jogilag és gyakorlatilag is az emberi döntéshozónál marad, nem a modellnél. Egy cégvezető nem hivatkozhat arra, hogy „az AI hibázott”, ha nem volt kijelölt, kompetens felügyelő az adott döntési ponton. A HITL éppen ezt a felelősségi rést zárja be.
Hogyan építse be a HITL-t: lépésről lépésre KKV-knak
A bevezetés nem informatikai projekt, hanem üzleti kockázatkezelési döntés, amit lépésenként érdemes végigvinni.
- Térje fel a döntési pontokat. Listázza, hol lép ki az AI a rendszerből ügyfél, partner vagy hatóság felé, és melyik lépésnek van visszafordítható vagy visszafordíthatatlan hatása.
- Válasszon kontroll-stratégiát minden pontra. A magas hatású, nehezen visszafordítható döntéseknél HITL kötelező; alacsony kockázatnál HOTL is elég. A választást küszöbértékekhez kösse: például “a magas összegű számlák mindig emberi jóváhagyást igényelnek".
- Rendelje hozzá a szerepeket RACI-logika szerint. Ki a felelős (Responsible) a napi jóváhagyásért, ki elszámoltatható (Accountable) a végső döntésért, kit kell tájékoztatni (Consulted, Informed) hiba esetén. Ez a négy szerep írásban rögzítve elejét veszi a “majd valaki átnézi” típusú félreértéseknek.
- Építsen override- és eskalációs mechanizmust. Legyen egyértelmű gomb vagy folyamat, amivel a felügyelő megállíthatja a rendszert, és legyen dokumentált út arra, hova kerül egy vitatott eset.
- Naplózzon minden jóváhagyást és felülbírálást. Az audit trail nem utólagos formalitás, hanem az egyetlen bizonyíték arra, hogy a felügyelet valóban működött, nem csak létezett.
- Mérje az elfogadási arányt, a téves pozitív és téves negatív eseteket. Ha a felügyelő minden javaslatot automatikusan elfogad, az elfogadási arány gyanúsan magas, ami az automatizációs elfogultság jele, nem a rendszer kiválóságáé.
- Vezessen be mintavételezéses utóellenőrzést. Ne csak az élő döntési pontokat figyelje, hanem hetente vagy havonta vegyen mintát a lezárt esetekből, és nézze át függetlenül.
Profi tipp: A felülvizsgáló fáradtsága a HITL leggyakoribb csendes gyilkosa. Ha egy alkalmazott naponta százszer kattint jóváhagyásra, előbb-utóbb gondolkodás nélkül teszi. Csökkentse a jóváhagyási pontok számát a valóban kockázatos esetekre, és rotálja a felülvizsgálókat, hogy a figyelem ne koptasson el senkit.
KKV esettanulmány: hogyan csökkenti a HITL a kockázatot automatizálás mellett
Egy közepes méretű logisztikai vállalat automatizálta a beérkező szállítói számlák feldolgozását: az AI kiolvasta az adatokat, összevetette a megrendeléssel, és javaslatot tett a könyvelésre, miközben bizonyos magas kockázatú tételeknél emberi jóváhagyást alkalmaztak. A könyvelő időről időre mintavételezéssel átnézte az automatikusan jóváhagyott tételeket, hogy időben észrevegye a rendszerhibákat.
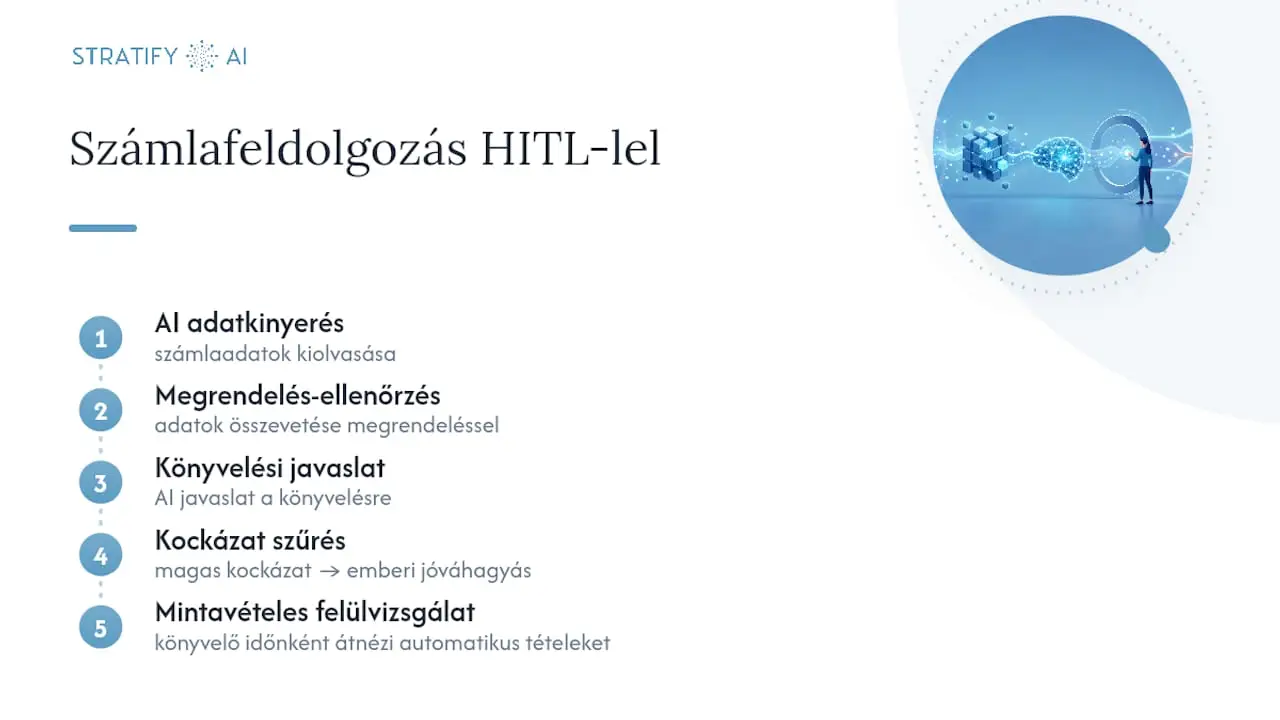
Az eredmény: a manuális adatrögzítési idő jelentősen csökkent, a hibás kifizetések száma pedig a korábbi szint alatt maradt, mert a kockázatos tételeknél megmaradt az emberi jóváhagyás. A tanulság egyszerű: nem kellett választani sebesség és biztonság között, csak pontosan meg kellett határozni, hol éri meg lassítani.
Stratify AI: hogyan épül be a human-in-the-loop egy valós bevezetésnél
A Stratify AI minden projektnél az üzleti kockázattal kezdi, nem a technológiával: melyik döntési pont igényel emberi jóváhagyást, és mi történik, ha a rendszer hibázik.
- AI Discovery Workshop: a döntési pontok és kockázati szintek közös feltérképezése az üzleti csapattal.
- Governance és felkészültségi audit: felméri, hol hiányzik a szükséges kompetencia vagy hatáskör a felügyelethez.
- Pilot és integráció: a HITL-mechanizmusokat élesben, kis léptékben teszteli, mielőtt teljes bevezetésre kerülne.
- Képzés és dokumentáció: a felügyelők megkapják a beavatkozáshoz szükséges tudást, és minden döntési szabály írásban rögzül.
- Folyamatos monitoring: az auditálhatóság és a mintavételezéses ellenőrzés a bevezetés után is fennmarad, nem csak a pilot alatt.
Az így kialakított rendszer megtérülését nem csak az időmegtakarítás mutatja, hanem az elkerült hibák és a jogi megfelelés is, ami egy auditnál vagy egy ügyfélpanasznál derül ki igazán.
Mikor éri meg külső szakértőt bevonni a HITL kialakításába
Egy belső csapat gyakran meg tudja oldani a technikai jóváhagyási gombot, de a kockázati küszöbök meghatározását, a RACI-szerepek jogilag védhető kialakítását és az EU MI-rendelet szerinti megfelelést ritkán látja át elsőre. Külső szem gyorsabban azonosítja, hol van vakfolt, mert nem a napi rutin szemüvegén nézi a folyamatot. A gyors haszon nem a technológia, hanem az elkerült felelősségi kockázat: egy rosszul kialakított felügyeleti pont ára jóval magasabb, mint a tanácsadás díja.
— Zsolt
Kezdje a HITL bevezetését egy strukturált átvilágítással
A legtöbb KKV nem azért csúszik el a HITL bevezetésén, mert nincs elég technológiai tudása, hanem mert senki nem ült le meghatározni, melyik döntési pont igényel valóban emberi jóváhagyást. Egy strukturált átvilágítás ezt egy hét alatt tisztázza, és rögtön kijelöli a felelősöket is.

A Stratify pontosan ezt a rést tölti be: nem technológiát ad el, hanem üzleti kockázatot csökkent, méghozzá dokumentált, auditálható módon. A governance audit és optimalizálás szolgáltatás pontosan azt méri fel, hol hiányzik a felügyeleti kompetencia vagy a naplózás, mielőtt bármilyen rendszer élesbe kerülne. Ha vezetőként azt szeretné tudni, hogy a cégénél melyik AI-döntés igényel embert, foglaljon egy konzultációt, és induljon el a kockázatalapú tervvel, nem a találgatással.
Források
- AI Act — Article 14
- Regulation-ai
- Ember vagy gép? Az emberi felügyelet szerepe az AI-rendszerekben – ITmozaik