Igen, a GDPR alkalmazandó a generatív mesterséges intelligencia használatára, ha a rendszer európai vagy magyar érintettek személyes adatait dolgozza fel. Az első három lépés: a jogalap tisztázása minden érintett felhasználási módra, az adatkezelői és adatfeldolgozói szerepkörök szerződéses rögzítése, valamint annak eldöntése, szükséges-e adatvédelmi hatásvizsgálat (DPIA). Aki ezt a hármat elvégzi, jelentősen csökkenti a jogi kockázatot.
Röviden:
- Az adatkezelőnek tisztáznia kell, hogy a kiválasztott AI-szolgáltató kizárólag feldolgozóként jár-e el, vagy saját célja van az adatokkal, és ennek megfelelően kell szerződést kötni.
- Minden AI-felhasználási esethez külön kell dokumentálni a jogalapot, különösen, ha a modellképzés vagy tréningadatok gyűjtése eredetileg más célból történt.
- Az AI-rendszer működéséről és adatfeldolgozásáról a vállalatnak világos, könnyen elérhető tájékoztatást kell adnia az érintetteknek, különösen a döntési folyamatok és a jogok ismertetésével.
- A magas kockázatú AI-adatkezelés esetén folyamatos DPIA végzése és nyomon követése szükséges a modell életciklusa során, különösen az életre szóló adatvédelmi kockázatok miatt.
- Generatív AI esetén a személyes adatok gyűjtése, feldolgozása és tréningezése szigorú szabályoknak és dokumentálásnak kell megfeleljen, különösen az anonimizálás és adatszűrés terén.
Tartalomjegyzék
- Szerepkörök és felelősségek a generatív AI projektekben
- Jogalapok és célhoz kötöttség generatív AI használatakor
- Átláthatóság és érintetti jogok AI-rendszerek mellett
- DPIA és a modell életciklusának kezelése
- Anonimizálás, pszeudonimizálás és a tanítóadatok gyűjtésének korlátai
- Szolgáltatóválasztás, adattovábbítás és a DPA tartalma
- Titkosítás, naplózás és hozzáférés-szabályozás az AI-rendszerekben
- Az EU AI Act és a GDPR együttes hatása a vállalatokra
- Munkavállalói megfigyelés és belső AI-eszközök szabályozása
- Lépésről lépésre: megfelelési checklist KKV-knak
- Stratify megközelítése a GDPR-kompatibilis AI-bevezetésben
- Hatósági prioritások 2026-2027-ben: mire készüljünk
- Hogyan segít a Stratify a megfelelés gyakorlati megvalósításában
- Források
- Gyakran ismételt kérdések
Szerepkörök és felelősségek a generatív AI projektekben
A GDPR két alapszerepet különböztet meg: az adatkezelő határozza meg az adatkezelés célját és eszközeit, az adatfeldolgozó pedig az adatkezelő utasítására jár el. Generatív AI esetén ez a határvonal gyakran elmosódik, mert a szolgáltató a modell fejlesztéséhez is felhasználhatja a bemeneti adatokat, ami saját célú adatkezelővé teheti.
A vállalatnak tisztáznia kell, hogy a választott AI-szolgáltató kizárólag feldolgozóként jár el, vagy saját célra is kezeli az adatokat. Ez utóbbi esetben külön jogalap és szerződéses garanciák szükségesek.
A jogi csapatnak beszállítóválasztáskor az alábbiakat kell ellenőriznie:
- A szolgáltató szerepe egyértelműen rögzítve van-e a szerződésben (adatkezelő vagy adatfeldolgozó).
- Létezik-e adatfeldolgozási szerződés (DPA), amely tartalmazza a GDPR 28. cikke szerinti kötelező elemeket.
- A szolgáltató felhasználja-e az ügyféladatokat saját modelljei tréningezésére, és ez kizárható-e szerződéses úton.
- Van-e alvállalkozói lánc, és arról kap-e tájékoztatást az adatkezelő.
Ez a tisztázás nem formalitás: egy rosszul definiált szerepkör miatt a vállalat akaratlanul is közös adatkezelővé válhat egy AI-szolgáltatóval, ami többletfelelősséget és további tájékoztatási kötelezettséget jelent.
Jogalapok és célhoz kötöttség generatív AI használatakor
A GDPR hat lehetséges jogalapot ismer, de ezek nem terjednek ki automatikusan minden AI-célú felhasználásra. Egy szakmai összefoglaló szerint a modellképzésre, tesztelésre vagy promptolásra használt adat gyakran más célból lett eredetileg gyűjtve, ezért minden felhasználási módot külön kell értékelni és dokumentálni.
A gyakorlatban leggyakrabban szóba jöhető jogalapok:
- Jogos érdek, ha a vállalat érdeke arányban áll az érintett érdekeivel, és elvégezték az érdekmérlegelési tesztet.
- Hozzájárulás, amely AI-környezetben nehezen felel meg a GDPR önkéntességi és specifikussági követelményeinek, mert a felhasználó ritkán látja át pontosan, mire használják az adatát.
- Szerződés teljesítése, amikor az AI-funkció a szolgáltatás elengedhetetlen része.
Minden use case-hez frissíteni kell az adatkezelési tevékenységek nyilvántartását (RoPA), feltüntetve a konkrét AI-funkciót, a jogalapot és az érintett adatkategóriákat. A hozzájárulás gyenge alapnak bizonyul olyan esetekben, amikor a modell később nem tudja szelektíven elfelejteni az adott felhasználó adatát.
Profi tipp: Készítsen külön jogalap-mátrixot minden AI-funkcióhoz (például ügyfélszolgálati chatbot, belső dokumentumkeresés, promptalapú elemzés), mert egyetlen általános jogalap ritkán fedi le mindet.
Átláthatóság és érintetti jogok AI-rendszerek mellett
A GDPR 12-14. cikke szerint az érintettet tájékoztatni kell arról, hogy adatait AI-rendszer dolgozza fel, milyen célból, és milyen jogai vannak. A NAIH gyakorlati tájékoztatója kiemeli, hogy ez a kötelezettség generatív MI esetén sem enyhül, sőt a rendszer működésének átláthatatlansága miatt különös figyelmet igényel.
A tájékoztatásnak az alábbi elemeket kell tartalmaznia:
- Az AI-rendszer szerepe az adatfeldolgozásban és a döntéshozatalban.
- Az adatkezelés célja, jogalapja és az adatmegőrzés időtartama.
- Az érintett jogai, beleértve a hozzáférést, helyesbítést, törlést és tiltakozást.
- Elérhetőség, ahol az érintett kérdést tehet fel vagy jogot gyakorolhat.
A törlési vagy helyesbítési kérések kezelése generatív modellek esetén technikailag nehezebb, mert a betanított modellben az adat nem különíthető el egyszerűen. Gyakorlati megoldás a kérés dokumentálása, a jövőbeli tréningadatokból való kizárás biztosítása, és ahol technikailag lehetséges, a válaszgenerálás szintjén történő szűrés. Az adminisztráció megkönnyítésére érdemes egy központi nyilvántartást vezetni az érintetti kérésekről és a rájuk adott válaszokról, határidőkkel.
DPIA és a modell életciklusának kezelése
Adatvédelmi hatásvizsgálat akkor szükséges, ha az AI-alapú adatkezelés valószínűsíthetően magas kockázatot jelent a természetes személyek jogaira, például nagy mennyiségű személyes adat automatizált elemzése vagy profilalkotás esetén. Az EDPB 2026-2027-es munkaterve szerint a hatóságok kiemelten kívánják összehangolni a tájékoztatási és átláthatósági kötelezettségek végrehajtását, ami a DPIA dokumentáció alaposságára is kihat.
A DPIA-nak az alábbiakat kell tartalmaznia:
- A tervezett adatkezelés célja és az AI-rendszer működésének leírása.
- A kockázatok azonosítása, beleértve a reidentifikációt, téves kimenetet és diszkriminációt.
- A kockázatcsökkentő technikai és szervezeti intézkedések, például PII-szűrők, hozzáférés-korlátozás és naplózási szintek.
A DPIA nem egyszeri adminisztratív lépés, hanem folyamatos dokumentációs feladat a modell teljes életciklusa alatt. Ezt szakmai elemzések is megerősítik, kiemelve, hogy a hatóságok a folyamatos felülvizsgálatot várják el, nem egyszeri dokumentumot. A modell frissítésekor, új adatforrás bevonásakor vagy a felhasználási kör bővítésekor a DPIA-t felül kell vizsgálni, és a kockázatcsökkentő intézkedéseket aktualizálni kell.
Anonimizálás, pszeudonimizálás és a tanítóadatok gyűjtésének korlátai
Az anonimizálás gyakran téves biztonságérzetet ad: egy adat csak akkor tekinthető ténylegesen anonimnak, ha az érintett semmilyen ésszerű eszközzel nem azonosítható vissza belőle. A pszeudonimizált adat továbbra is személyes adatnak minősül, mert az azonosításhoz szükséges kulcs valahol létezik.
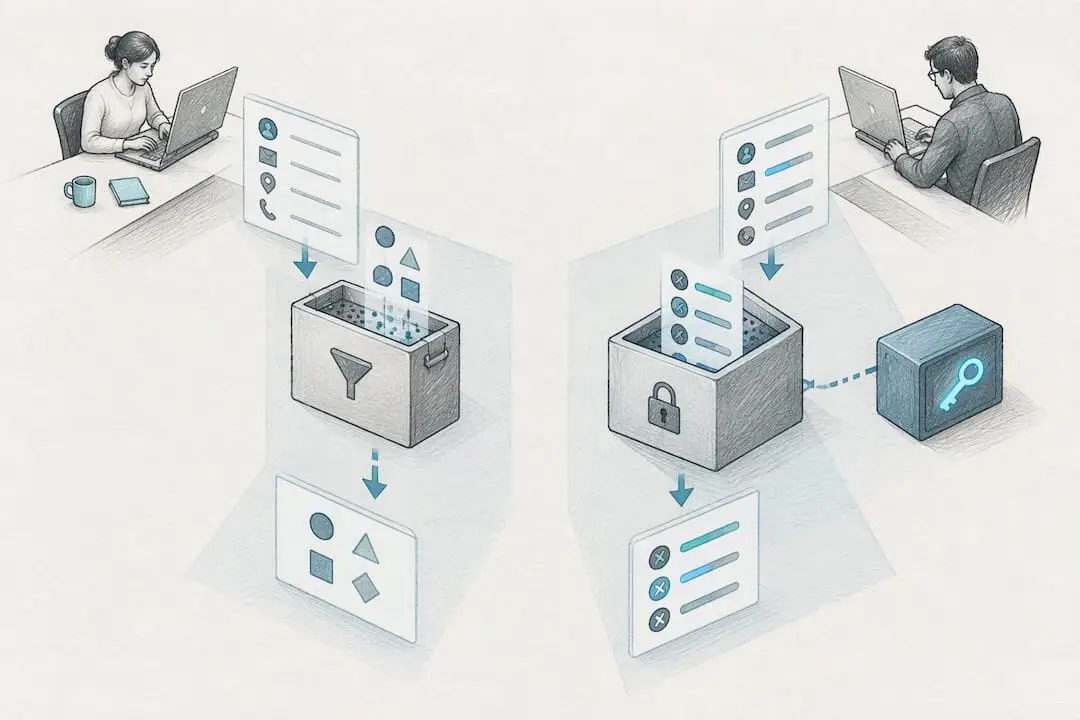
Az EDPB új iránymutatásai kimondják, hogy a web scraping során gyűjtött, látszólag nyilvános adatok is személyes adatnak minősülhetnek, és ha köztük különleges adatkategória is szerepel, a GDPR 9. cikke szerinti feltételeket is teljesíteni kell.
Gyakorlati ellenőrzési pontok tanítóadatok gyűjtésekor:
- Az adatforrás nyilvánossága önmagában nem jelent jogszerűségi alapot a felhasználásra.
- A reidentifikációs kockázatot rendszeresen újra kell értékelni, különösen kombinált adathalmazok esetén.
- Speciális adatkategóriák (egészségügyi, politikai, szexuális irányultságra vonatkozó) szűrése kötelező a betanítás előtt.
Az adatminimalizálás elve itt azt jelenti, hogy a modellt csak annyi és olyan típusú adaton érdemes tréningezni, amennyi a funkció ellátásához ténylegesen szükséges.
Szolgáltatóválasztás, adattovábbítás és a DPA tartalma
A generatív AI-szolgáltató kiválasztásakor a szerződéses garanciák ugyanolyan fontosak, mint a technikai teljesítmény. Az adatfeldolgozási szerződésnek (DPA) tisztáznia kell, hogy a szolgáltató milyen célra használhatja fel az adatokat, és kizárja-e azok saját modelltréningre történő felhasználását.
A szerződéskötés előtt érdemes végigmenni a következő pontokon:
- Tartalmazza-e a DPA az adatkezelés tárgyát, időtartamát és jellegét a GDPR 28. cikke szerint.
- Rögzíti-e az adattovábbítás jogalapját, ha a szolgáltató EU-n kívüli szervert használ, például sztenderd szerződéses feltételekkel (SCC).
- Biztosít-e auditjogot, incidens esetén értesítési kötelezettséget és meghatározott adatmegőrzési időt.
- Kizárja-e kifejezetten az ügyféladatok felhasználását a szolgáltató saját modelljeinek tréningezésére.
Profi tipp: Az EU-n belüli adatrezidenciát biztosító szolgáltatók választása egyszerűsíti az adattovábbítási megfelelést, mert kiiktatja a harmadik országba történő továbbítás kockázatát.
Titkosítás, naplózás és hozzáférés-szabályozás az AI-rendszerekben
A jogi megfelelés technikai kontrollok nélkül papíron marad. A jogi és IT csapatnak közösen kell kialakítania azokat a védelmi intézkedéseket, amelyek a személyes adatot a teljes AI-folyamat alatt védik, a bemenettől a kimenetig.
A legfontosabb technikai és szervezeti intézkedések:
- Titkosítás tárolás közben és átvitel közben egyaránt, hogy a lehallgatott vagy ellopott adat ne legyen olvasható.
- Szerepkör-alapú hozzáférés-szabályozás, amely csak az arra jogosultaknak enged betekintést a személyes adatot tartalmazó promptokba és kimenetekbe.
- Kimenet-ellenőrzés, amely kiszűri a modell által véletlenül visszaadott személyes adatokat (PII-szűrés).
- Részletes naplózás minden AI-interakcióról, hogy incidens esetén visszakövethető legyen, ki milyen adatot kért le vagy adott meg.
Ezeket az intézkedéseket be kell illeszteni a vállalat meglévő incidenskezelési folyamatába, hogy egy AI-vel kapcsolatos adatvédelmi incidens ugyanolyan gyorsan és szabályozottan kezelhető legyen, mint bármely más adatvédelmi esemény.
Az EU AI Act és a GDPR együttes hatása a vállalatokra
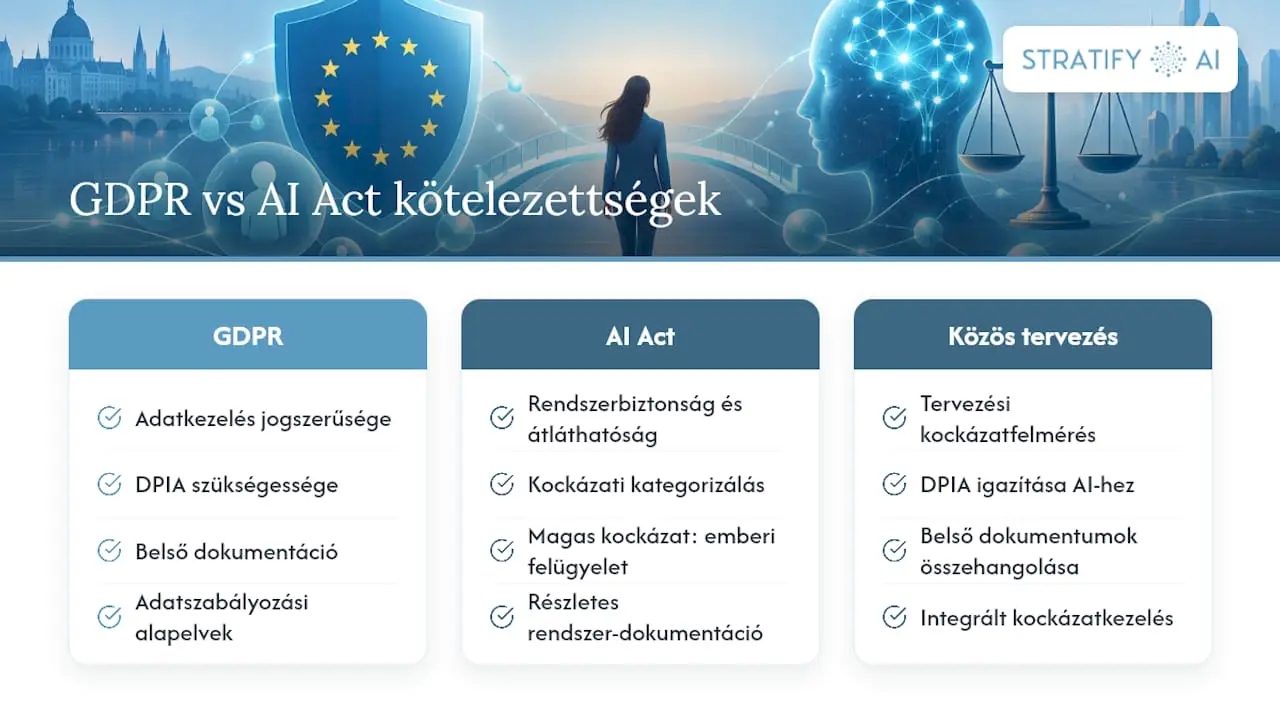
Az EU AI Act a magas kockázatú AI-alkalmazásokra további kötelezettségeket ír elő, amelyek a GDPR mellett, azzal párhuzamosan érvényesek. Magas kockázatú felhasználás esetén, például munkaerő-felvételi vagy hitelbírálati AI-eszközöknél, kockázatkezelési rendszert, emberi felügyeletet és részletes dokumentációt kell biztosítani.
A két szabályozás nem helyettesíti egymást: a GDPR az adatkezelés jogszerűségét, az AI Act pedig a rendszer működésének biztonságát és átláthatóságát szabályozza. A kettős megfelelés biztosításához a vállalatnak már a tervezés fázisában fel kell mérnie, hogy az adott AI-alkalmazás az AI Act mely kockázati kategóriájába esik, és ehhez igazítania kell a DPIA-t és a belső dokumentációt is.
Munkavállalói megfigyelés és belső AI-eszközök szabályozása
A belső AI-eszközök, például az e-mail-elemzés vagy a teljesítménymonitorozás, könnyen megfigyelésnek minősülhetnek, ha a munkavállaló viselkedéséről gyűjtenek és elemeznek adatot. Ez szigorú arányossági és tájékoztatási követelményeket von maga után, és sok esetben munkaügyi konzultációt is igényel a bevezetés előtt.
A vállalatnak világos belső szabályzatban kell rögzítenie, milyen AI-eszközök milyen adatot gyűjtenek a munkavállalókról, és erről előzetesen tájékoztatnia kell az érintetteket. Rendszeres képzés és egyértelmű használati útmutató csökkenti annak kockázatát, hogy a munkavállalók nem szándékos módon osszanak meg érzékeny adatot egy generatív AI-eszközzel.
Lépésről lépésre: megfelelési checklist KKV-knak
A gyakorlati bevezetés sorrendje jellemzően a következő:
- Adattérkép és audit készítése: milyen személyes adat kerül az AI-rendszerbe.
- Szerepkörök tisztázása és rögzítése szerződésben (adatkezelő vagy adatfeldolgozó).
- DPIA elvégzése magas kockázatú felhasználási módok esetén.
- DPA aláíratása a szolgáltatóval, adattovábbítási garanciákkal.
- Technikai kontrollok bevezetése: titkosítás, naplózás, hozzáférés-szabályozás.
- Belső szabályzat kiadása és munkavállalói képzés megtartása.
| Lépés | Felelős terület | Fő kimenet |
|---|---|---|
| Adattérkép és audit | Jogi és IT | Adatáramlási dokumentáció |
| Szerepkör tisztázása | Jogi | Szerződéses záradékok |
| DPIA elvégzése | Adatvédelmi felelős | DPIA dokumentum |
| DPA aláírása | Beszerzés és jogi | Aláírt szerződés |
| Technikai kontrollok | IT biztonság | Naplózási és hozzáférési rendszer |
| Belső szabályzat | HR és jogi | Szabályzat és képzési anyag |
Stratify megközelítése a GDPR-kompatibilis AI-bevezetésben
Az üzleti célokból és kockázatértékelésből indul ki a megközelítés, nem technológiai eszközök eladásából, ezért a compliance kérdések már a tervezés fázisában beépülnek a projektbe. Ez a szemlélet illeszkedik a privacy-by-design és privacy-by-default elvéhez, amelyet a jogalkotó is elvár az AI-rendszerek kialakításánál.
Egy tipikus együttműködés az alábbi elemekből épül fel:
- Kezdeti felmérés az AI-lehetőségekről és a kapcsolódó adatvédelmi kockázatokról.
- DPIA dokumentáció elkészítése vagy felülvizsgálata a tervezett AI-alkalmazáshoz.
- Szolgáltatói szerződések és DPA-k ellenőrzése jogi szempontból releváns pontok mentén.
- Technikai kontrollok (hozzáférés-szabályozás, naplózás) bevezetésének koordinálása az IT csapattal.
Külső tanácsadó bevonása különösen ott indokolt, ahol a belső csapatnak nincs kapacitása a DPIA részletes technikai kockázatelemzésére, míg a napi üzemeltetést és a szabályzat betartatását a belső jogi és IT csapat veszi át a bevezetés után.
Hatósági prioritások 2026-2027-ben: mire készüljünk
Az EDPB 2026-2027-es munkaterve szerint a hatóságok a tájékoztatási kötelezettségek végrehajtását és a generatív AI adatgyűjtési gyakorlatait vizsgálják kiemelten. Ez azt jelenti, hogy a felszínes adatvédelmi tájékoztatók egyre kevésbé lesznek elegendők.
A proaktív vállalatok előnyben lesznek, ha már most dokumentálják a jogalapokat és rendszeresen frissítik a DPIA-jukat. A megfelelés nem egyszeri projekt, hanem folyamatos karbantartást igénylő gyakorlat, amelyet érdemes negyedévente felülvizsgálni.
— Zsolt
Hogyan segít a Stratify a megfelelés gyakorlati megvalósításában
A generatív AI bevezetése nem kell, hogy jogi kockázatvállalást jelentsen: az AI discovery workshop keretében feltérképezhető a vállalat konkrét AI-lehetőségei és az ezekhez kapcsolódó adatvédelmi kockázatok egyetlen munkanap alatt.
Az együttműködés jellemzően az alábbi lépésekből áll:
- Felmérés és prioritizálás: mely AI-alkalmazások hoznak valódi üzleti értéket alacsony jogi kockázat mellett.
- Kontrollált bevezetés: pilot projekt, amely már a tervezéstől kezdve tartalmazza a szükséges dokumentációt.
- Governance kialakítása: DPIA sablon, DPA-ellenőrzési lista és belső szabályzat átadása a csapatnak.
Aki most szeretné feltérképezni a vállalatára szabott AI-lehetőségeket és a hozzájuk tartozó megfelelési teendőket, az AI Discovery Workshop szolgáltatással kezdheti a folyamatot.
Források
A NAIH generatív AI tájékoztatója és az EDPB 2026-2027-es munkaterve adják a legfrissebb hatósági iránymutatást. A magyar jogi háttér a GDPR végrehajtási jogszabályában érhető el, míg üzleti kontextushoz kapcsolódó elemzés a Babylovegrowth oldalán olvasható.
This article is general information, not a substitute for advice from a qualified lawyer. Consult a qualified legal professional about your own circumstances before acting on anything here.
Gyakran ismételt kérdések
A GDPR vonatkozik a ChatGPT és hasonló eszközök vállalati használatára?
Igen, ha a vállalat európai vagy magyar érintettek személyes adatát viszi be az eszközbe, a GDPR teljes mértékben alkalmazandó. A jogalapot, a szerepkört és a szükséges tájékoztatást minden ilyen felhasználásra külön kell értékelni.
Mikor kötelező DPIA-t készíteni generatív AI bevezetésekor?
DPIA akkor szükséges, ha az adatkezelés valószínűsíthetően magas kockázatot jelent az érintettek jogaira, például nagy mennyiségű adat automatizált profilalkotása esetén. A DPIA-t a modell életciklusa alatt folyamatosan felül kell vizsgálni, nem elég egyszer elkészíteni.
Lehet-e személyes adatot felhasználni AI-modell tréningezésére?
Csak akkor, ha van hozzá megfelelő jogalap, amely kifejezetten lefedi ezt a konkrét célt, nem csak az eredeti adatgyűjtés célját. A jogos érdek gyakran szóba jöhet, de mindig érdekmérlegelési teszttel és dokumentációval alátámasztva.
Mi számít személyes adatnak a web scrapinggel gyűjtött tanítóadatokban?
A nyilvánosan elérhető adat is személyes adatnak minősülhet, ha egy azonosított vagy azonosítható személyre vonatkozik. Ha az adathalmaz különleges adatkategóriát is tartalmaz, a GDPR 9. cikke szerinti szigorúbb feltételeket is teljesíteni kell.
Mennyibe kerül egy GDPR-kompatibilis AI-bevezetés felmérése?
Egy AI discovery workshop szolgáltatás egyszeri díjért mérheti fel a vállalat AI-lehetőségeit és a kapcsolódó megfelelési teendőket. A további tanácsadási és fejlesztési szolgáltatások ára egyedi felmérés alapján, ajánlatkérésre alakul ki.