A SharePoint integráció lehetővé teszi, hogy az AI modellek vállalati dokumentumok alapján adjanak megbízható válaszokat, de ennek kulcsa az app engedélyek és a jogosultságkezelés helyes beállítása. A kiindulópont mindig egy Microsoft Entra alkalmazásregisztráció a megfelelő API jogosultságokkal, majd egy szűk körű pilot, amely a jogosultsági hibákat még kontrollált környezetben deríti fi. A legnagyobb kockázat nem a technológia, hanem az oversharing: erre a Purview és a SharePoint Advanced Management eszközök adnak választ.
Röviden:
- A SharePoint AI integrációhoz pontos jogosultságkezelés és hitelesítés szükséges, kezdve az alkalmazásregisztrációtól a megfelelő API jogosultságok beállításáig.
- Az indexelés több erőforrást generál, a vektoros beágyazás segíti a szemantikus keresést, de az indexelési kvóták és fájlformátumok korlátozása figyelembe veendő.
- A jogosultsági szűrés ACL mezőkkel biztosítja, hogy a felhasználók csak az általuk elérhető dokumentumokat lássák, amit helyes beállítások mellett lehet megbízhatóan működtetni.
- A megfelelő governance például érzékenységi címkékkel, megosztási szabályokkal és adatszivárgás elleni intézkedésekkel csökkenti a túl széles megosztás és oversharing kockázatát.
- A pilot sikeressége érdekében szűk körű, mérhető use case-eken, tudatos tervezéssel és alapos jogosultsági auditokkal kell kezdeni a folyamatot.
Tartalomjegyzék
- Mit lehet szinkronizálni és hogyan tárolódik az AI oldalán
- Milyen jogosultságok és előfeltételek szükségesek az induláshoz
- Hogyan marad érvényben a SharePoint jogosultsági rendszer lekérdezéskor
- Copilot, SharePoint Advanced Management és Purview: a governance oldal
- Lépésről lépésre pilot terv és a mérhető eredmények
- Stratify módszertana a kontrollált bevezetéshez
- Mit várjunk el reálisan a SharePoint AI integrációtól
- Stratify ajánlata: hogyan induljon el biztonságosan
- Források
- Gyakran ismételt kérdések
Mit lehet szinkronizálni és hogyan tárolódik az AI oldalán
A SharePoint AI integráció alapja az indexelés, amely a dokumentumtárak mellett listákat, oldalakat és a hozzájuk tartozó metaadatokat is feldolgozhatja. Az Azure AI Search indexed SharePoint knowledge source létrehozásakor a rendszer automatikusan négy erőforrást generál, amelyek együtt adják az AI keresési réteget.
- Data source: a SharePoint tartalomhoz való kapcsolódási pont, amely meghatározza, honnan érkezik az adat.
- Skillset: a dokumentumfeldolgozási lépéseket írja le, például a szöveg kinyerését és a vektoros beágyazást.
- Indexer: az ütemezett vagy eseményalapú szinkronizálást futtatja a forrás és az index között.
- Index: a végső, kereshető adatstruktúra, amelyre az AI alkalmazás lekérdezéseket futtat.
A vektoros beágyazás lehetővé teszi a szemantikus keresést, nem csak a kulcsszó egyezést, ami a Copilot típusú válaszgenerálás alapja. Ehhez azonban chat és embedding modell konfigurálása is szükséges az indexelt SharePoint knowledge source létrehozásakor.
Vannak korlátok is: bizonyos fájlformátumok és fájlméretek nem támogatottak, az indexelési kvóták Azure előfizetéstől függenek, és a privát végrehajtási mód extra hálózati konfigurációt igényel. Ezeket a korlátokat érdemes már a tervezés fázisában feltérképezni, mert utólag drágán korrigálhatók.
Milyen jogosultságok és előfeltételek szükségesek az induláshoz
Az integráció nem indulhat el rendes app regisztráció nélkül. A Microsoft Entra alkalmazás jogosultsági szintje határozza meg, mit érhet el az indexer, és ez közvetlenül befolyásolja a biztonsági kockázatot is.
- Sites.Read.All vagy Sites.FullControl.All: az indexelendő webhelyek olvasásához, illetve teljes hozzáféréshez szükséges, a scenáriótól függően.
- Files.Read.All: dokumentumtartalom eléréséhez kell, ha a fájlok szövegét is indexelni szeretné.
- User.Read.All: akkor releváns, ha a jogosultsági szűréshez felhasználói vagy csoporttagsági adatokra is szükség van.
A hitelesítési módszer megválasztása is stratégiai döntés: managed identity a legkevesebb üzemeltetési terhet jelenti, mert nincs titokkezelés, client secret gyorsabban bevezethető, de rendszeres megújítást igényel, federated credential pedig akkor előnyös, ha már létező identitásszolgáltatóhoz szeretne kapcsolódni. A networkAccessMode private beállítása szigorúbb hálózati elszigetelést biztosít, de az Azure függőségek eléréséhez shared private link jóváhagyásokra is szükség lehet.
Profi tipp: Kezdje managed identity-vel, és csak akkor váltson client secretre, ha konkrét technikai korlát miatt szükséges.
Hogyan marad érvényben a SharePoint jogosultsági rendszer lekérdezéskor
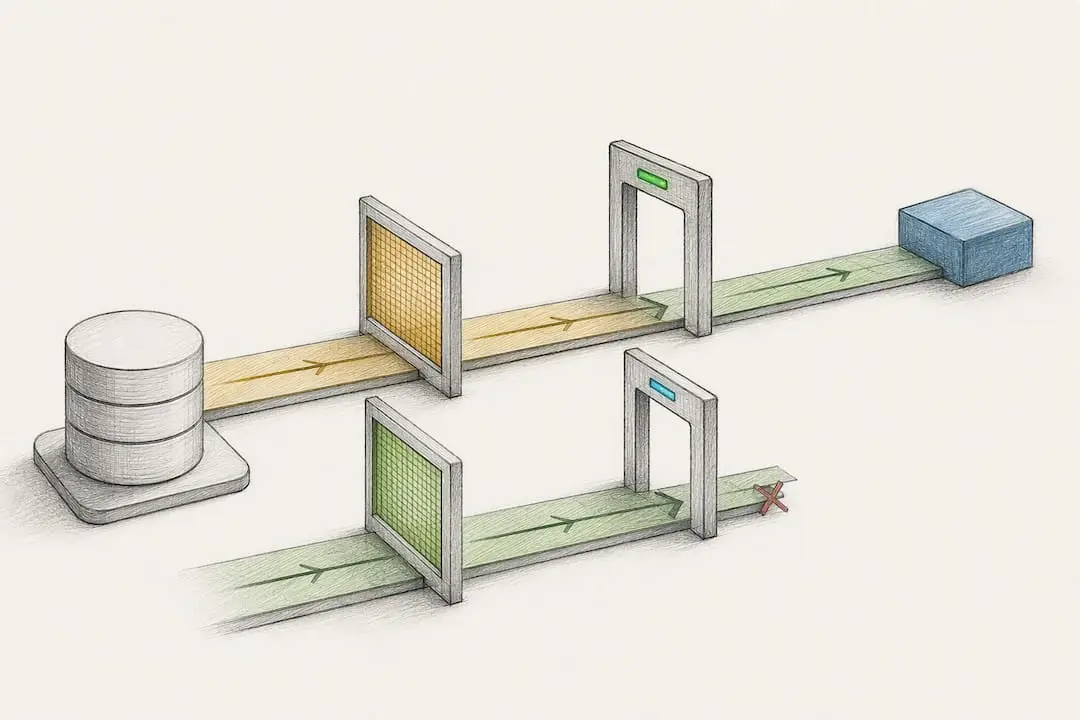
A permission filtering azt biztosítja, hogy egy felhasználó csak azokat a dokumentumokat lássa az AI válaszban, amelyekhez SharePointban is hozzáférése van. Ez technikailag azt jelenti, hogy az indexer minden dokumentumhoz ACL mezőket ír az indexbe.
- UserIds és GroupIds: az adott elemhez hozzáféréssel rendelkező felhasználók és csoportok azonosítói.
- SharePointSiteUrl: az elem forrás webhelyét jelöli, amelyhez a
spg:előtag kapcsolódik a SharePoint csoportok megkülönböztetésére. - indexProjections.mappings: chunking esetén ez biztosítja, hogy minden darabra külön rákerüljenek az ACL mezők, mert ellenkező esetben egyes chunkok jogosultság nélkül maradnak kereshetők.
Az ACL alapú jogosultsági szűrés csak akkor működik megbízhatóan, ha az indexer permission opciói helyesen vannak beállítva minden elemtípusra, listaelemre, fájlra és ASPX oldalra egyaránt. Ez a beállítás adja a rendszer biztonsági alapját, nem utólagos szűrő réteg.
Hibakeresésnél két lépés vezet célra leggyorsabban: az elevated read összehasonlítása a tényleges felhasználói lekérdezéssel, illetve az x-ms-query-source-authorization token érvényességének ellenőrzése. A permission filtering hibaelhárítási útmutató lépésről lépésre írja le ezt a diagnosztikai folyamatot.
Copilot, SharePoint Advanced Management és Purview: a governance oldal
A technikai jogosultságkezelés mellett szervezeti kontrollokra is szükség van, mert a Copilot pontosan azt a tartalmat találja meg, amit valaki korábban túl szélesen megosztott. A Copilot in SharePoint bevezetése előtt ezért érdemes átnézni a megosztási beállításokat.
- Restricted content discovery: bizonyos tartalmakat kizár a Copilot keresési köréből, anélkül hogy a mögöttes jogosultságokat módosítaná.
- Sensitivity labelek: az érzékeny dokumentumok automatikus címkézése csökkenti annak esélyét, hogy bizalmas tartalom kerüljön AI válaszba.
- DLP és DSPM szabályok: a Purview ezekkel figyeli és korlátozza az adatszivárgás kockázatát AI kontextusban is.
A KnowledgeAgentScope admin paraméter határozza meg, mely webhelyek vehetnek részt a Copilot tudásbázisában, ez tehát az első kapcsoló, amit érdemes tudatosan beállítani.
Profi tipp: Egy pilot előtt mindig végezzen site ownership auditot, mert a gazdátlan webhelyek a leggyakoribb forrásai az oversharingnek.
Lépésről lépésre pilot terv és a mérhető eredmények
A sikeres pilot egy szűk, jól körülhatárolt use case-szel kezdődik, mert így a jogosultsági tesztelés is egyszerűbb marad. Jó kiindulópont lehet egy dokumentumkeresési feladat, a szerződéskiolvasás vagy egy helpdesk tudásbázis, mert ezek eredménye könnyen mérhető.
- Válassza ki a pilot webhelyet és határozza meg a bevonandó dokumentumkört.
- Végezze el az app regisztrációt és állítsa be a szükséges API jogosultságokat.
- Futtassa le az első indexer szinkronizálást, és ellenőrizze az ACL mezők helyességét.
- Tesztelje a permission filteringet több különböző jogosultsági szintű felhasználóval.
- Engedje el a megoldást egy kontrollált tesztcsoportnak, majd mérje az eredményeket.
| Mérőszám | Mit mutat |
|---|---|
| Lekérdezési pontosság | A releváns és jogosultan látható válaszok aránya |
| Jogosultsági incidensek száma | Hányszor jelent meg nem engedélyezett tartalom |
| Bevezetési idő | Az app regisztrációtól az első élő tesztig eltelt idő |
| Becsült teljes üzemeltetési költség | Az Azure erőforrások és a tanácsadói munka együttes költsége |
Egy jól megtervezett SharePoint RAG pilot ezekkel a mérőszámokkal objektív képet ad arról, megéri e a szélesebb bevezetés.
Stratify módszertana a kontrollált bevezetéshez
Az AI projekteket négy lépésben lehet végigvinni: discovery, pilot, kontrollált bevezetés, majd folyamatos fejlesztés. A discovery fázisban a cél a valós üzleti probléma és a jogosultsági kockázatok feltérképezése, mielőtt egyetlen sor konfiguráció is megtörténne.
- Permission audit: átvilágítja, mely webhelyek és dokumentumtárak jogosultsági rendje igényel korrekciót.
- Sensitivity label audit: felméri, hol hiányoznak vagy hibásak a Purview címkék.
- Site ownership kijelölés: minden pilotba bevont webhelyhez felelőst nevez ki.
Az AI Discovery Workshop a felmérési szakaszhoz illik, a kontrollált AI bevezetés a pilot és a szélesebb kiterjesztés lépéseit fedi le, míg az AI megoldások üzemeltetése a hosszú távú governance fenntartását segíti. Ez a sorrend csökkenti annak esélyét, hogy egy technikailag jól működő integráció jogosultsági hiba miatt bukjon el.
Mit várjunk el reálisan a SharePoint AI integrációtól
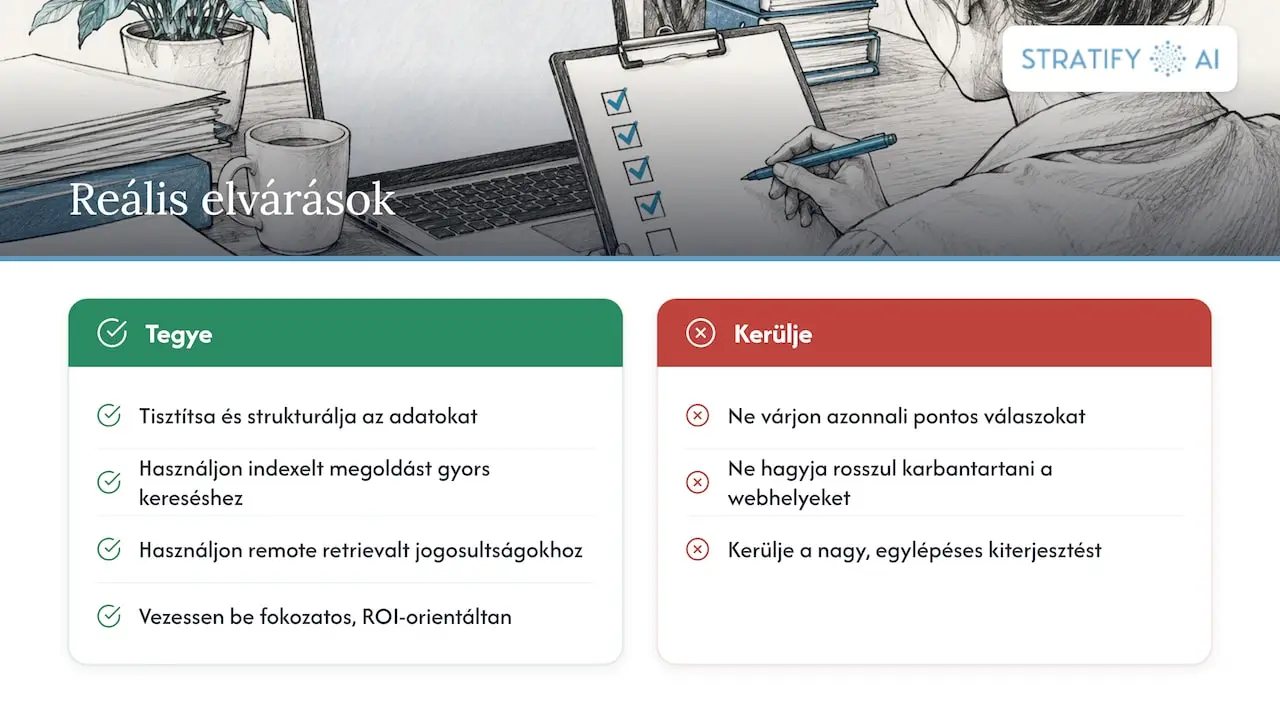
A leggyakoribb tévhit, hogy a Copilot bekapcsolása után azonnal mindenre pontos választ ad. A valóságban strukturált, tisztított adatra van szükség, és a rosszul karbantartott webhelyek pontatlan vagy félrevezető válaszokat generálnak.
Az indexelt megközelítés gyorsabb keresést ad, a remote retrieval jobban követi a SharePoint natív jogosultsági modelljét, a választás a projekt kockázati toleranciájától függ. A fokozatos, ROI orientált bevezetés mindig biztonságosabb, mint egy nagy, egylépéses kiterjesztés.
— Zsolt
Stratify ajánlata: hogyan induljon el biztonságosan
Sok középvállalat abba a hibába esik, hogy egy általános AI eszközt kapcsol be a SharePoint felett, majd utólag próbálja rendbe szedni a jogosultsági kérdéseket. Az üzleti célból és ROI-ból induló, vendor független megközelés a governance-t a projekt részének tekinti, nem utólagos javításnak.
Ha egy konkrét use case-re szeretne gyors, kontrollált próbát, az AI Discovery Workshop adja a legkisebb kockázatú belépési pontot: itt derül ki, mely SharePoint tartalom éri meg az indexelést, és milyen jogosultsági kockázatokkal kell számolni még a pilot előtt.
Gyakran ismételt kérdések
Milyen SharePoint tartalmak indexelhetők AI célra?
Dokumentumtárak, listák, oldalak és a hozzájuk tartozó metaadatok indexelhetők egy AI keresési rétegbe. A folyamat automatikusan létrehoz egy data source, skillset, indexer és index kombinációt, amely a lekérdezések alapját adja.
Hogyan marad meg a jogosultsági kontroll az AI válaszokban?
A rendszer minden dokumentumhoz ACL mezőket, felhasználói és csoportazonosítókat rendel, és ezeket lekérdezéskor érvényesíti. Az ACL ingestálás dokumentációja leírja, mely elemtípusokhoz milyen jogosultsági kombináció szükséges.
Mennyi idő alatt indítható egy SharePoint AI pilot?
Ez a webhely méretétől és a jogosultsági struktúra összetettségétől függ, ezért egy konkrét időbecslés csak a helyi állapot felmérése után adható. A Stratify AI Discovery Workshop éppen ezt a felmérést végzi el a pilot elindítása előtt.
Mit tehetünk az oversharing kockázata ellen?
A site ownership tisztázása és a Purview sensitivity label audit a leggyorsabb módja a kockázat csökkentésének pilot előtt. A Copilot governance kontrollok között szerepelnek a DLP és DSPM szabályok, amelyek folyamatos védelmet adnak.