Az AI hozzáférés-kezelés azt határozza meg, hogy egy AI-asszisztens, egy tudásbázisra épülő chatbot vagy egy önállóan dolgozó AI-ügynök melyik adatot olvashatja, milyen műveletet hajthat végre, kinek a nevében teszi ezt, és ki tudja leállítani, ha baj van. Egy középvállalatnál ez nem egy újabb IT-beállítás. Ugyanúgy döntés kérdése, mint az, hogy egy új munkatárs kap-e hozzáférést a bérszámfejtéshez. Ebben a cikkben végigmegyünk a rétegeken, amelyekből a kontroll összeáll, megmutatjuk, mikor kell emberi jóváhagyás, mit vár el a magyar és az uniós szabályozás, és milyen sorrendben érdemes bevezetni mindezt.
Röviden
- Az AI-eszközöket és AI-ügynököket önálló digitális identitásként kell kezelni: mindegyiknek legyen felelős tulajdonosa, saját hitelesítése és szűken meghatározott jogosultsága.
- Az AI csak ahhoz az adathoz és rendszerhez férjen hozzá, amely a konkrét feladatához kell. A „minden olvasható” beállítás a leggyakoribb és legdrágább hiba.
- Az olvasási és az írási, küldési, fizetési jogok külön kezelendők: ami pénzt, szerződést vagy ügyfelet érint, ahhoz emberi jóváhagyás kell.
- Naplózás és gyors visszavonás nélkül nincs kontroll: egy incidensnél perceken belül le kell tudni tiltani egy ügynököt.
- Magyarországon az EU MI-rendelete, a GDPR és a hazai végrehajtási jogszabályok együtt adják a keretet.
Tartalomjegyzék
- Mit jelent a hozzáférés-kezelés, ha AI-ról van szó
- Miért kockázatos a túl széles hozzáférés
- A hat réteg, amelyből a kontroll összeáll
- Mikor kell emberi jóváhagyás?
- Szabályozási keret Magyarországon és az EU-ban
- Bevezetés lépésről lépésre egy középvállalatnál
- Hogyan látjuk mi a hozzáférés-kezelést
- Kontrollált AI-bevezetés a Stratify-jal
- Gyakori kérdések
- Források
Mit jelent a hozzáférés-kezelés, ha AI-ról van szó
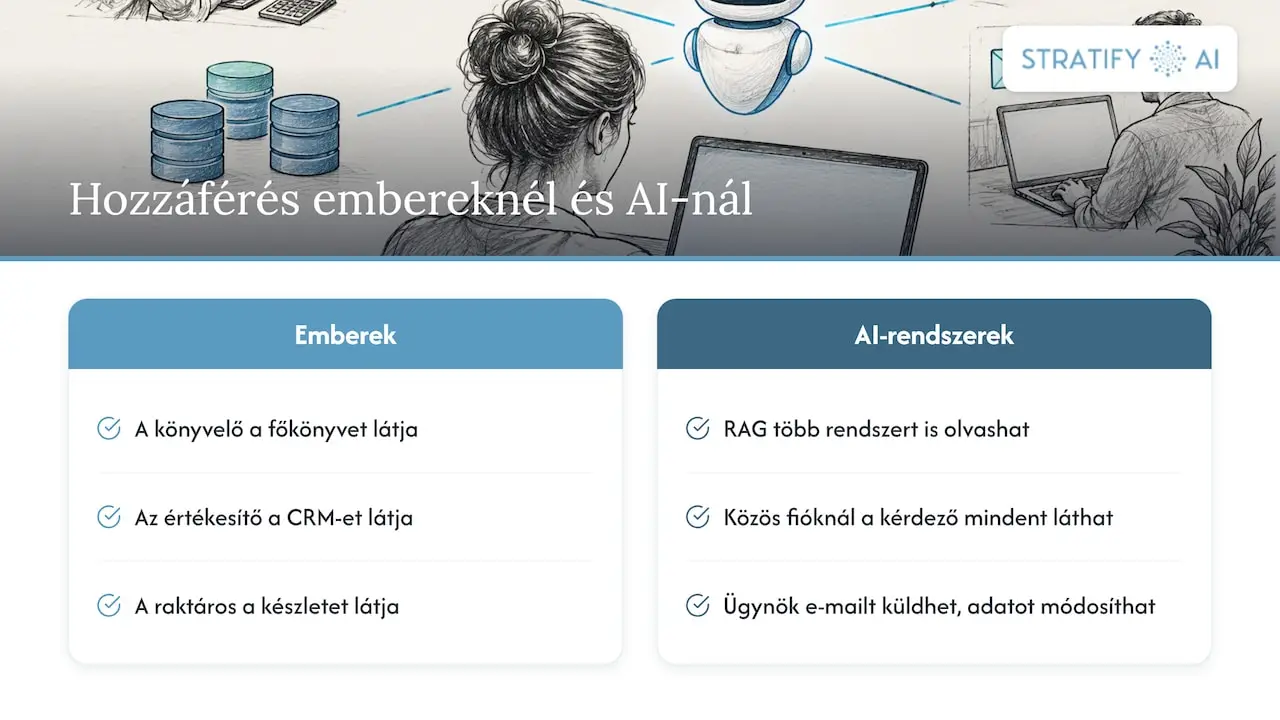
A klasszikus jogosultságkezelés emberekre épül: a könyvelő látja a főkönyvet, az értékesítő a CRM-et, a raktáros a készletnyilvántartást. Az AI ezt a képet két ponton borítja fel.
Az első, hogy az AI-eszköz gyakran többféle rendszerhez kapcsolódik egyszerre. Egy belső tudásbázis-asszisztens (RAG-rendszer) olvashatja a SharePointot, a szerződéstárat, az e-maileket és a jegykezelő rendszert. Ha egyetlen technikai fiókon keresztül fér hozzá mindenhez, akkor bárki, aki kérdezhet tőle, közvetve mindent láthat, amit ő lát.
A második, hogy az AI-ügynökök már nem csak válaszolnak, hanem cselekszenek is. A Microsoft felhőbevezetési keretrendszere szerint az AI-ügynökök delegált jogosultsággal férnek hozzá adatokhoz és hajtanak végre műveleteket, és éppen ez a képesség jelent új szervezeti kockázatot. Egy ügynök, amely e-mailt küldhet, rendelést rögzíthet vagy ügyféladatot módosíthat, egy rosszul megírt utasítás vagy egy manipulált bemenet nyomán olyat is megtehet, amit senki sem akart.
Az AI-hozzáférés-kezelés ezért a tágabb AI governance része. Arra ad választ, hogy ki, milyen célra, milyen adatokkal és milyen ellenőrzés mellett használhat AI-rendszereket. Ha a governance egészét szeretné átlátni, az AI governance vállalatoknak című útmutatónk a teljes képet adja, ez a cikk pedig a hozzáférések kérdésére fókuszál.
Miért kockázatos a túl széles hozzáférés
A legtöbb AI-projekt kényelmi okokból indul széles jogosultsággal: „adjunk neki olvasási jogot a teljes meghajtóra, aztán majd szűkítjük.” A szűkítés ritkán történik meg. A következmények jellemzően ezek:
- Adatszivárgás a saját munkatársak felé. A chatbot egy ártatlan kérdésre a vezetői bértáblából vagy egy HR-ügy aktájából idéz, mert technikailag látja.
- Jogosulatlan adathozzáférés kívülről. Ha az AI-eszköz fiókja vagy API-kulcsa kiszivárog, a támadó mindahhoz hozzáfér, amihez az eszköz hozzáfért.
- Nem szándékolt műveletek. Egy ügynök, amely írási joggal rendelkezik, hibás adatot rögzíthet, vagy egy dokumentumba rejtett utasítás hatására olyan műveletet indíthat, amelyet senki sem kért.
- Adatvédelmi szabálysértés. A személyes adatok olyan célra kerülnek felhasználásra, amelyre az érintettek nem számítottak.
A Microsoft ajánlása ezért egyértelmű: az ügynökök csak a funkciójukhoz szükséges adatforrásokhoz férjenek hozzá, és ne kapjanak széles körű hozzáférést a szervezeti adatokhoz. Ugyanez a forrás az adatszivárgást és a jogosulatlan adathozzáférést nevezi meg az AI-ügynökök fő biztonsági kockázatai között.
A hat réteg, amelyből a kontroll összeáll
A jó AI-hozzáférés-kezelés nem egy kapcsoló, hanem egymásra épülő rétegek sora. Ha egy réteg hibázik, a következő még megfogja a problémát.
Identitás és felelős tulajdonos
A Nemzeti Kibervédelmi Intézet szerint az AI-ügynököket digitális identitásként kell kezelni: mindegyikhez egyértelmű tulajdonost, megfelelő hitelesítést és szigorúan definiált jogosultságkészletet kell rendelni. A gyakorlatban ez azt jelenti, hogy az ügynök nem egy közös „admin” vagy „szerviz” fiókot használ, hanem saját, névvel ellátott identitást a vállalati címtárban. A tulajdonos egy konkrét ember, jellemzően annak a folyamatnak a gazdája, amelyet az ügynök kiszolgál, és ő felel azért, hogy a jogosultságok naprakészek maradjanak.
Adathozzáférés a szükséges minimumra
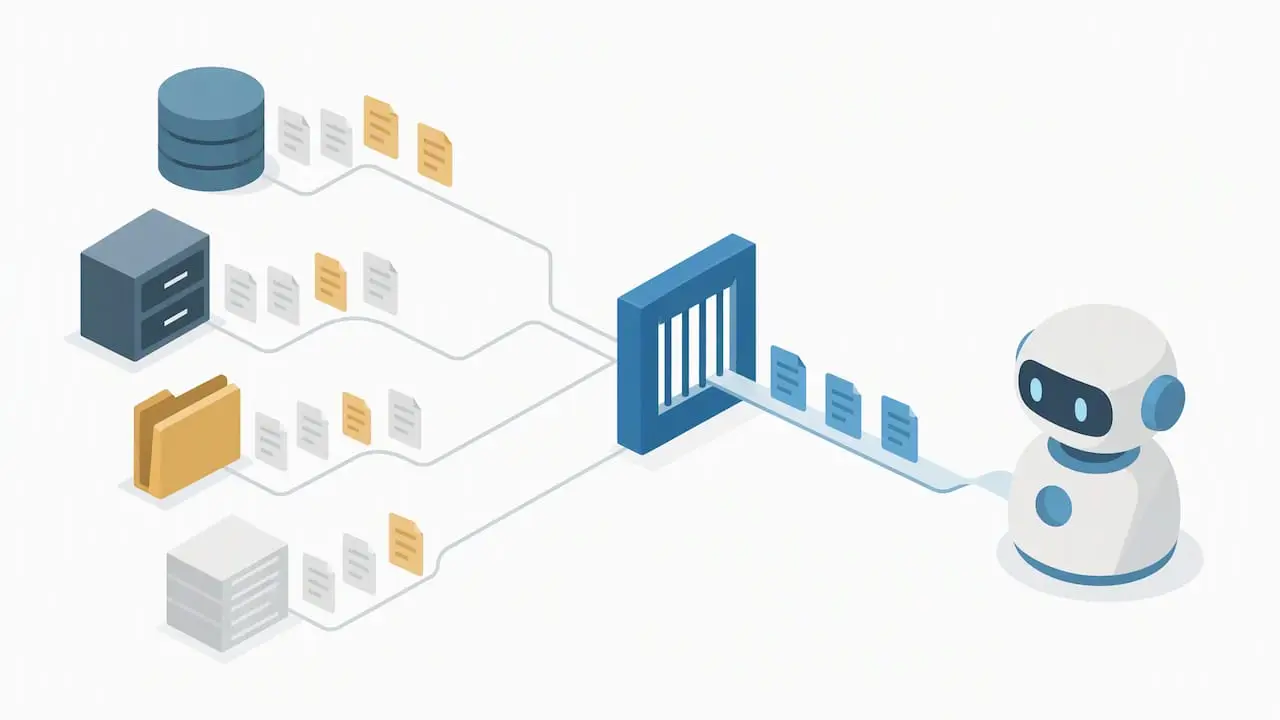
A legkisebb jogosultság elve itt a legfontosabb. Egy beszerzési asszisztensnek a beszállítói szerződésekhez kell hozzáférnie, nem a teljes jogi archívumhoz. Egy ügyfélszolgálati chatbotnak az ügyféltörténethez, nem a pénzügyi riportokhoz. Tudásbázis-rendszereknél a legjobb megoldás, ha az AI a kérdező felhasználó jogosultságaival keres: amit a munkatárs maga sem nyithatna meg, azt az asszisztens sem idézheti neki.
Műveleti jogok külön kezelve
Az olvasás és a cselekvés két külön kategória. Érdemes a műveleteket engedélylistában rögzíteni: az ügynök vázlatot készíthet, de nem küldhet; ajánlatot generálhat, de nem véglegesíthet; rendelést javasolhat, de nem rögzíthet. Az NKI ehhez egy fontos szempontot tesz hozzá: az ügynökök biztonsága a szándék érvényesítéséről szól, vagyis azt kell korlátozni, milyen célt szolgálhat az ügynök, nem csak azt, hogy technikailag mit érhet el.
Emberi jóváhagyás a kritikus pontokon
Ahol a művelet pénzt, szerződést, ügyfélkapcsolatot vagy személyes adatot érint, ott az ügynök kérést kezdeményez, és egy ember dönt. A jóváhagyási kérésnek konkrét műveletre kell vonatkoznia, és meg kell mutatnia, mit akar az ügynök tenni, miért, és mi lesz a várható hatása. Az „Elfogad mindent” gomb nem felügyelet.
Naplózás és folyamatos figyelés
Minden kérdést, adatlekérést és műveletet naplózni kell úgy, hogy utólag visszakövethető legyen: melyik ügynök, kinek a kérésére, milyen adatot ért el, és mit tett vele. A Microsoft ajánlása szerint az ügynöktevékenységet, a hozzáférési mintákat és a szabályzatoknak való megfelelést folyamatosan kell figyelni, és mindezt a meglévő vállalati biztonsági keretrendszerbe kell integrálni, nem egy külön, elszigetelt eszközbe.
Visszavonás és vészleállítás
Incidens esetére előre meg kell tervezni, hogyan lehet egy ügynököt gyorsan letiltani. Ez azt jelenti, hogy ismert, ki jogosult a leállításra, hol van a kapcsoló, és mi történik a félbemaradt műveletekkel. Ugyanilyen fontos a rendszeres felülvizsgálat: ha egy projekt lezárul vagy a tulajdonos kilép a cégtől, a hozzá tartozó AI-identitás jogai is megszűnnek.
Mikor kell emberi jóváhagyás?
Nem minden AI-kimenet igényel emberi ellenőrzést, és ha mindenhez jóváhagyást kérünk, a munkatársak hamar gépiesen kattintanak. A döntés alapja a hatás súlya és visszafordíthatósága. Az alábbi táblázat azt mutatja, hogyan szoktuk a gyakorlatban szintekre bontani a műveleteket.
| Művelet típusa | Példa | Javasolt kontroll |
|---|---|---|
| Belső információ keresése, összefoglalás | Szabályzat kikeresése, értekezlet összefoglalása | Automatikus, naplózva |
| Belső vázlat készítése | E-mail-tervezet, ajánlatvázlat | Automatikus, a küldés emberi |
| Belső adat módosítása | CRM-rekord frissítése, jegy lezárása | Szúrópróbás ellenőrzés, visszaállítható naplóval |
| Külső kommunikáció | Ügyfélnek küldött válasz, beszállítói levél | Emberi jóváhagyás küldés előtt |
| Pénzügyi vagy szerződéses hatás | Rendelés rögzítése, árengedmény, fizetés indítása | Kötelező emberi jóváhagyás, összeghatárral |
| Személyeket érintő döntés | Jelölt szűrése, hitelbírálat, munkavállalói értékelés | Emberi döntés, az AI csak javasol |
Az EU MI-rendelete a nagy kockázatú rendszereknél kötelezővé teszi az emberi felügyeletet. A 2024/1689/EU rendelet 14. cikke nem azt írja elő, hogy minden kimenetet ember hagyjon jóvá, hanem azt, hogy a kijelölt személyek értsék a rendszer képességeit és korlátait, figyeljék a működését, észleljék a rendellenességeket, és szükség esetén felülbírálhassák vagy leállíthassák. Ha egy rendszer nem nagy kockázatú, ez a logika akkor is jó mérce a saját belső szabályokhoz.
Szabályozási keret Magyarországon és az EU-ban
Az AI-hozzáférések kezelésénél három szabályréteg találkozik.
Az EU MI-rendelete (AI Act). Kockázatalapú szabályozás: minél nagyobb egy rendszer lehetséges hatása, annál szigorúbb követelmények vonatkoznak rá, a dokumentációtól az emberi felügyeletig. A kötelezettségek fokozatosan válnak alkalmazandóvá, ezért érdemes a saját rendszereit most besorolni. A magyar cégeket érintő részleteket az európai AI Act hatásáról szóló cikkünkben foglaltuk össze.
A hazai végrehajtás. Magyarország a 2025. évi LXXV. törvénnyel és a 344/2025. (X. 31.) Korm. rendelettel alapozta meg az AI Act végrehajtásának intézményi rendszerét, beleértve a hatósági feladatok kijelölését.
A GDPR és az adatvédelmi hatóság gyakorlata. Ahol az AI személyes adatot kezel, ott az adatminimalizálás és a célhoz kötöttség elve közvetlenül a hozzáférés-kezelésre fordítható le: az AI csak azt a személyes adatot lássa, ami a célhoz kell, és csak addig tárolja, ameddig szükséges. A NAIH 2025-ben vizsgálta a magyar bankok MI-rendszereinek adatkezelési gyakorlatát, és jelentésében éppen az adatminimalizálás és a korlátozott tárolhatóság elvének fontosságát emelte ki. A téma nem magyar sajátosság: az európai adatvédelmi hatóságok közül például a svéd hatóság kiemelt AI-területei is azt mutatják, hogy az AI és a személyes adatok viszonya mindenhol a figyelem középpontjában van.
Ha a rendszere ügyfeleket minősít, munkavállalókat értékel vagy egészségügyi, pénzügyi adatot kezel, a hozzáférési szabályok kialakítása előtt érdemes adatvédelmi tisztviselővel vagy adatvédelmi jogásszal egyeztetni, mert ezekben az esetekben adatvédelmi hatásvizsgálatra is szükség lehet.
Bevezetés lépésről lépésre egy középvállalatnál
A hozzáférés-kezelést nem kell egyszerre, a teljes szervezetben bevezetni. A tapasztalatunk szerint ez a sorrend működik:
- Leltár. Gyűjtse össze, milyen AI-eszközök futnak már a cégnél: hivatalosan bevezetett rendszerek, a munkatársak által használt nyilvános chatbotok, a szoftverekbe épített AI-funkciók. Az árnyék-AI a leggyakoribb vakfolt.
- Adatosztályozás. Határozza meg, mely adatkörök nyilvánosak, belsők, bizalmasak vagy szigorúan védettek. Enélkül nem lehet eldönteni, mihez férhet hozzá egy AI. A dokumentumtárak rendezettsége itt sokat számít; a vállalati dokumentum-governance jó gyakorlatai jó kiindulópontot adnak ahhoz, hogyan tegye rendbe az iratállományt, mielőtt egy AI-rendszer elkezd keresni benne.
- Identitás és tulajdonos minden AI-hoz. Minden eszköz és ügynök kapjon saját fiókot és egy felelős vezetőt.
- Jogosultsági mátrix. Táblázatban rögzítse, melyik AI melyik adatkört olvashatja, és milyen műveletet hajthat végre. Induljon a legszűkebb jogokkal, és csak indokolt kérésre bővítsen.
- Jóváhagyási pontok. A fenti táblázat alapján jelölje ki, hol kell emberi döntés, és ki jogosult jóváhagyni.
- Naplózás és riasztás. Kösse be az AI-rendszerek naplóit a meglévő biztonsági monitorozásba, és állítson be riasztást a szokatlan mintákra, például a hirtelen megugró adatlekérésekre.
- Vészleállítási terv. Írja le, ki, hogyan és mennyi idő alatt tilt le egy ügynököt, és próbálja ki egyszer élesben.
- Szabályzat és oktatás. A munkatársaknak tudniuk kell, milyen adatot adhatnak meg egy AI-eszköznek, és milyet nem. Ehhez a vállalati AI szabályzat mintánk ad kiinduló szerkezetet.
- Negyedéves felülvizsgálat. A jogosultságok elavulnak. Negyedévente nézze át, melyik AI-identitás használja még a jogait, és vonja vissza a feleslegeseket.
Egy tipikus példa: egy 150 fős nagykereskedés ajánlatkészítő asszisztenst vezet be. Az asszisztens olvashatja a termékkatalógust, az árlistát és az adott ügyfél korábbi rendeléseit, de nem látja a többi ügyfél kondícióit. Ajánlatvázlatot készít, amelyet az értékesítő átnéz és ő küld el. Egy bizonyos kedvezményszint felett az értékesítési vezető jóváhagyása kell. Minden generált ajánlat naplózva van, és az IT egyetlen lépésben le tudja tiltani az asszisztens fiókját. Ez nem lassítja a munkát, viszont kizárja, hogy egy hibás kimenet közvetlenül az ügyfélhez jusson.
Hogyan látjuk mi a hozzáférés-kezelést
A projektjeinkben azt látjuk, hogy a hozzáférés-kezelés ritkán technikai probléma. A technológia a legtöbb vállalati környezetben adott hozzá: címtár, szerepkörök, naplózás. Ami hiányzik, az a döntés arról, hogy egy adott AI-megoldás milyen üzleti célt szolgál, és ebből mi következik a jogaira nézve. Ha ezt nem tisztázzuk az elején, a fejlesztők a kényelmes utat választják, és az AI mindenhez hozzáfér.
Ezért mi a hozzáférési szabályokat nem a bevezetés végén, hanem a felmérés és a pilot tervezésekor rögzítjük, a use case-zel együtt. A governance, az adatbiztonság, az emberi felügyelet és a naplózás nálunk nem utólag hozzáadott réteg, hanem a megoldás része. Kontrollált keretek között, kis lépésekben bővítjük a jogokat, és csak akkor, ha a mért eredmények és a napló ezt indokolja. Szállítófüggetlenül dolgozunk, így a hozzáférési modellt a cég meglévő rendszereihez igazítjuk, nem egy adott eszköz logikájához.
— Zsolt
Kontrollált AI-bevezetés a Stratify-jal
Ha most indítaná az első AI-megoldását, vagy már futó eszközeinél szeretné rendbe tenni a jogosultságokat, a kontrollált AI-bevezetés szolgáltatásunkban a lehetőségfelméréstől a pilotig minden lépésben rögzítjük, ki és mi férhet hozzá az adatokhoz, hol kell emberi jóváhagyás, és hogyan naplózunk.
Ha először a prioritásokat szeretné tisztázni, az AI Discovery Workshop 390 000 Ft egyszeri díjért segít kiválasztani azokat a felhasználási területeket, ahol az AI valódi üzleti értéket hoz, és azonnal látszik, milyen adatokhoz kell majd hozzáférnie. Már működő rendszerek átvilágításához és AI compliance kérdésekhez AI alkalmazásaink oldalán talál részleteket.
Gyakori kérdések
Elég, ha az AI-eszköz a felhasználó jogosultságait örökli?
Olvasásra sokszor ez a legjobb megoldás, mert az AI nem mutat meg olyat, amit a felhasználó maga sem láthatna. Műveleteknél viszont kevés: egy ügynök gyorsabban és nagyobb tömegben cselekszik, mint egy ember. Az írási, küldési és fizetési jogokat ezért külön, szűkebben érdemes meghatározni.
Mit tegyünk a munkatársak által használt nyilvános chatbotokkal?
Először mérje fel, ki mire használja őket, mert a tiltás önmagában ritkán működik. Utána szabályozza, milyen adatot lehet beírni, és ahol indokolt, biztosítson vállalati, ellenőrzött alternatívát. A szabályokat írásban rögzítse az AI-szabályzatban.
Milyen gyakran kell felülvizsgálni az AI-jogosultságokat?
Legalább negyedévente, valamint minden olyan eseménynél, amikor egy tulajdonos kilép, egy projekt lezárul, vagy az AI új adatforráshoz kapcsolódik. A felülvizsgálat alapja a napló: ha egy jogot hónapok óta nem használ az AI, vonja vissza.
Kisebb cégnél is szükség van mindhat rétegre?
Igen, de egyszerűbb formában. Egy 30 fős cégnél a jogosultsági mátrix lehet egy táblázat, a vészleállítás egy leírt lépéssor, a tulajdonos pedig az ügyvezető. A lényeg, hogy minden kérdésre legyen válasz, nem az, hogy mennyire bonyolult az eszköz.
Források
- Microsoft: Az AI-ügynökök irányítása és védelme a teljes szervezetben
- Nemzeti Kibervédelmi Intézet: Hogyan tegyük biztonságossá az AI-ügynököket?
- Az EU 2024/1689 rendelete a mesterséges intelligenciáról (EUR-Lex)
- NAIH: Zárónyilatkozat a Magyar Mesterséges Intelligencia Tanács alakuló üléséről
- NAIH: Jelentés a magyar bankok által használt MI-rendszerek adatkezeléséről
- Evertrust: az IMY három kiemelt AI-területe
- ImageOne: a vállalati dokumentum-governance jó gyakorlatai