
Az (EU) 2024/1689 (AI Act) 14. cikke szerint a nagy kockázatú MI-rendszerekbe hatékony emberi felügyeletet kell beépíteni. Ez nem ajánlás, hanem jogi kötelezettség. A felügyelőnek kompetenciával, beavatkozási joggal és vészleállítási hatáskörrel kell rendelkeznie, a cél pedig az, hogy a rendszer hibáit, torzításait és anomáliáit valós időben ki tudja szűrni egy hozzáértő ember.
Röviden:
- A nagy kockázatú AI-rendszerek felügyeletét nem lehet csak formálisan elintézni, valódi döntési hatalommal és kompetenciával rendelkező felügyelőre van szükség.
- A felügyelőnek ismernie kell a rendszer logikáját, felismernie az anomáliákat, és rendelkeznie kell a döntésfelülbírálati jogkörrel, képzéssel és megfelelő időráfordítással.
- A HITL modell aktív, alacsony volumenű döntéseknél alkalmazható, míg a HOTL több rendszerfigyelést és gyors beavatkozást tesz lehetővé magas kockázat mellett.
- A hatékony felügyelethez elengedhetetlen a vészleállítás, eszkalációs protokoll, mintavételes ellenőrzés és audit napló rendszeres vezetése.
- A felügyelet kialakítása a teljes AI-govarnance rendszerbe illeszkedjen, és a megfelelőség ellenőrzése kiépített monitorozással és visszacsatolási folyamatokkal történjen.
Tartalomjegyzék
- A 14. cikk fő követelményei: mi a jogi minimum
- HITL, HOTL és más felügyeleti konfigurációk
- Felügyelői szerepkörök és képzési elvárások
- Vészleállítás, eszkaláció és mintavételes ellenőrzés
- Automatizációs elfogultság: a felügyelet legnagyobb csapdája
- Emberi felügyelet a governance és üzemeltetés rendszerében
- Nyolc lépéses ellenőrzőlista a bevezetéshez
- Stratify gyakorlati beavatkozásai a felügyelet bevezetésében
- Szerzői szemlélet: rövid stratégiai prioritások a vezetőknek
- Kapcsolat: hogyan vezethetitek be a megfelelést Stratify segítségével
- Források
A 14. cikk fő követelményei: mi a jogi minimum
A jogszabály nem elégszik meg egy jóváhagyó gombbal a felhasználói felületen. Az Article 14 szövege egyértelműen kimondja, hogy a felügyelet nem lehet névleges. A felügyelőnek valóban meg kell értenie, mit csinál a rendszer, és tényleges hatalommal kell rendelkeznie a beavatkozásra.
A részletes jogi értelmezés szerint a követelmény már a tervezési fázisban megjelenik, nem utólagos ráépítés. A gyakorlatban ez a következőket jelenti:
- Érthetőség: a felügyelő tudja, milyen logika alapján hoz döntést a rendszer, és milyen korlátai vannak.
- Anomáliafigyelés: képes felismerni, ha a kimenet eltér a várttól, akár egy hibás dokumentumfeldolgozás, akár egy téves kockázati pontszám formájában.
- Elfogultság-tudatosság: ismeri a modell tipikus torzításait, és nem fogadja el automatikusan a javaslatot.
- Felülbírálati jog: valódi hatásköre van a döntés felülírására vagy elutasítására.
- Kompetencia és képzés: a szerepkörhöz igazított tudással és gyakorlattal rendelkezik.
A szolgáltató (aki a rendszert fejleszti) és az üzembe helyező (aki használja) felelőssége itt szétválik. A szolgáltató köteles olyan rendszert építeni, amely lehetővé teszi a felügyeletet. Az üzembe helyezőnek viszont tényleges felügyelői kapacitást kell biztosítania. A kettő közötti félreértés az egyik leggyakoribb megfelelési hiba, amit magyar cégeknél látunk.
HITL, HOTL és más felügyeleti konfigurációk
A human-in-the-loop (HITL) modell azt jelenti, hogy az ember minden egyes döntés előtt aktívan beavatkozik: jóváhagy, módosít vagy elutasít. Ez illik magas kockázatú, alacsony volumenű döntésekhez, például hitelbírálathoz vagy elbocsátási javaslatokhoz.
A human-on-the-loop (HOTL) modellben az ember figyeli a rendszert, de nem minden egyes kimenetet ellenőriz külön. Csak akkor lép be, ha riasztás vagy anomália jelzi a szükségét. Ez skálázhatóbb, de kockázatosabb magas téttel járó döntéseknél.
Emellett létezik az over-the-loop (stratégiai szintű felügyelet) és az under-the-loop (minimális, csak vészhelyzeti beavatkozás) konfiguráció is, bár ezeket ritkábban alkalmazzák nagy kockázatú AI Act besorolású rendszereknél.
- HITL: alacsony volumen, magas kockázat, súlyos következmény.
- HOTL: közepes volumen, monitorozható folyamat, gyors reakcióidő elegendő.
Profi tipp: Ne a technológia határozza meg a modellt. Először térjétek fel, mekkora kárt okozhat egyetlen hibás döntés, és onnantól válasszatok HITL vagy HOTL konfigurációt.
Felügyelői szerepkörök és képzési elvárások
A felügyelő nem lehet akárki a csapatból, akit „ráállítanak” a feladatra. Konkrét kompetenciaprofil és hatáskör szükséges.
- Rendszerismeret: a felügyelő érti a modell működési logikáját, bemeneti adatait és tipikus hibamintáit.
- Torzítás-felismerés: képzést kap arról, milyen elfogultságok jellemzőek az adott AI-rendszerre (adatminta-torzítás, megerősítési hajlam).
- Döntési jogkör: írásban rögzített hatásköre van arra, hogy leállítsa a rendszert vagy felülbírálja a kimenetet, felsőbb jóváhagyás nélkül is kritikus esetben.
- Idő-allokáció: a szerepkörhöz elegendő időt és erőforrást rendelnek, nem másodlagos feladatként kezelik.
A gyakori hiba az, hogy egy már túlterhelt operatív munkatársra bízzák a felügyelői szerepet mellékesen. Ez pontosan az a „névleges felügyelet”, amit a 14. cikk kizár.
Vészleállítás, eszkaláció és mintavételes ellenőrzés
A hatékony felügyelet műszaki infrastruktúrát igényel, nem csak jó szándékot. A Databricks gyakorlati tapasztalatai szerint a HITL bevezetése konfidencia-küszöbön alapuló útválasztást és nyomkövethető interakciókat jelent, nem csupán egy jóváhagyó gombot.
- Vészleállítás: a rendszer kimenete azonnal blokkolható legyen egy hozzáférhető felületről, ne csak fejlesztői szinten.
- Eszkalációs útvonal: kritikus eseményekre dokumentált, gyors reagálási lehetőség áll rendelkezésre, hogy a válaszidő ne legyen késedelmes.
- Mintavételes ellenőrzés: a rendszer kimeneteinek egy százalékos hányadát rendszeresen átvizsgálják, függetlenül attól, hogy riasztás történt-e.
- Kettős jóváhagyás: kritikus döntéseknél két független felügyelő egyezik meg a kimenetben.
- Audit-trail: minden felülbírálás és beavatkozás naplózva van, visszakereshető formában.
Ezek a kontrollok együtt adják a valódi megfelelést. Egy vészleállító gomb önmagában semmit nem ér, ha nincs mögötte eszkalációs eljárás és dokumentált napló.
Automatizációs elfogultság: a felügyelet legnagyobb csapdája
A legveszélyesebb jelenség nem a rossz modell, hanem a fáradt felügyelő. Az automatizációs elfogultság (automation bias) azt jelenti, hogy az emberek idővel egyre kritikátlanabbul fogadják el a rendszer javaslatait, még akkor is, ha nyilvánvaló hiba van benne.
Egy szisztematikus szakirodalmi áttekintés rámutat, hogy a HITL rendszerek egyik legnagyobb gyakorlati problémája éppen ez: a kognitív terhelés és a bizalom kalibrálásának hiánya csökkenti a felügyelet valódi hatékonyságát, még ha a folyamat papíron megfelel is a szabályozásnak.
- Az explainability nem egyenlő a részletességgel: a felügyelőnek releváns, gyors döntést támogató információra van szüksége, nem egy technikai naplóra.
- A bizalom kalibrálásához rendszeres, célzott mintavétel kell, ahol tudatosan „hibás” eseteket is a felügyelő elé tesznek, hogy ne szokjon rá a vak jóváhagyásra.
- A visszacsatolási arány (hány esetben módosít a felügyelő a rendszer javaslatán) jó indikátor arra, hogy éber-e még a folyamat, vagy formálissá vált.
Emberi felügyelet a governance és üzemeltetés rendszerében
A felügyelet nem állhat önmagában egy elszigetelt lépésként. Be kell épülnie a teljes AI-governance keretbe, monitoring KPI-kkal és visszacsatolási csatornákkal.
- Monitoring indikátorok: hibaarány, felülbírálási gyakoriság, riasztási válaszidő folyamatosan mért mutatók.
- Fejlesztői visszacsatolás: a felügyelők észrevételei rendszeresen eljutnak a modellgazdához, és beépülnek a frissítési ciklusba.
- Compliance kapcsolat: az audit és a megfelelési dokumentáció közvetlenül a felügyeleti naplóból épül, nem utólagos rekonstrukcióból.
Az AI-üzemeltetési gyakorlatok tapasztalata szerint a legtöbb megfelelési kudarc nem a jogi értelmezésben, hanem a monitoring és a visszacsatolás közötti szakadékban keletkezik.
Nyolc lépéses ellenőrzőlista a bevezetéshez
- Térjétek fel az összes AI-használati esetet, és soroljátok be kockázati kategóriába az AI Act szerint.
- Jelöljetek ki felelős felügyelőt minden nagy kockázatú rendszerhez, névre szólóan.
- Rögzítsétek írásban a felügyelő hatáskörét: mit bírálhat felül, mikor állíthat le rendszert.
- Dolgozzatok ki képzési tervet a rendszerismeretről és a torzítás-felismerésről.
- Dokumentáljátok a vészleállítási eljárást, beleértve a technikai lépéseket és a felelősöket.
- Állítsatok be mintavételes auditot, rögzített gyakorisággal és naplózással.
- Vezessétek be az eszkalációs útvonalat rögzített reakcióidővel.
- Kössétek össze a felügyeleti naplót a compliance riportolással, hogy auditkész legyen.
Ez a sorrend egy induló pilot projekthez is elegendő. A projekttervezési folyamat gyakorlata azt mutatja, hogy a nagy kockázatú rendszereknél a felügyelet nem az utolsó, hanem az első tervezési lépés kellene, hogy legyen.
Stratify gyakorlati beavatkozásai a felügyelet bevezetésében
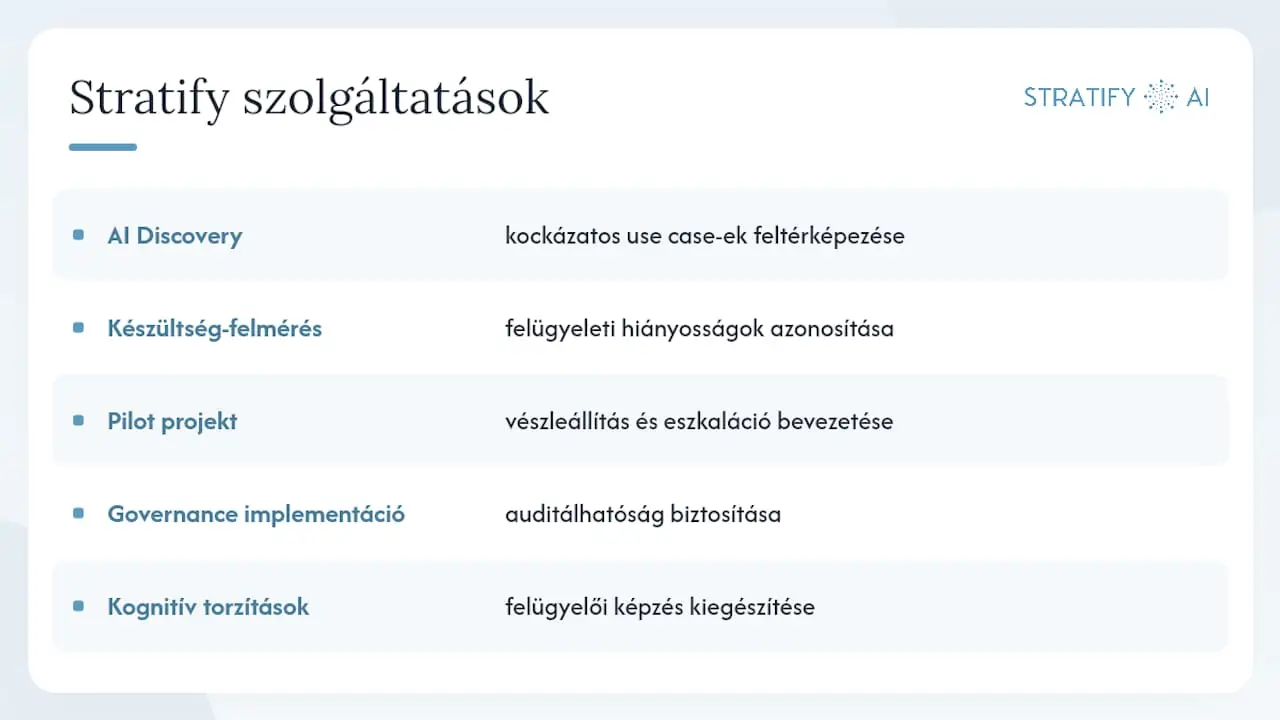
Egy AI Discovery Workshop keretében feltérjük, mely rendszerek minősülnek nagy kockázatúnak, és milyen felügyeleti kapacitás hiányzik hozzájuk. A readiness assessment ezt tovább bontja: megvizsgálja, van-e dokumentált hatáskör, kiépült eszkaláció és auditálható napló, közvetlenül a 14. cikk pontjaira lebontva.
A pilot projektek során a felügyelői szerepkört és a vészleállítási mechanizmust már az első bevezetési fázisban beépítik, nem utólagos javításként. A governance implementáció pedig biztosítja, hogy a monitoring, a visszacsatolás és a compliance riportolás egy rendszerben találkozzon.
Aki mélyebben szeretné megérteni a HITL és HOTL közötti választást, vagy a döntéstámogató rendszerek felügyeleti kialakítását, ott talál konkrét folyamatábrákat is a bevezetéshez.
Szerzői szemlélet: rövid stratégiai prioritások a vezetőknek
A legtöbb vezető a képzésre spórol, és a technológiára költ. Ez fordítva helyes. Egy jól kiválasztott, kockázat-vezérelt pilot és felkészített felügyelő többet ér, mint egy tökéletes vészleállító gomb, amit senki nem tud mikor kell megnyomni.
Vendorfüggetlen tanácsadás azért fontos, mert egy technológiaeladó ritkán mondja meg, hogy egy adott use case-hez talán nem is kell HITL, csak alapos mintavétel. Gyors belső ellenőrzéshez: kérdezd meg a csapatot, ki állíthatja le a rendszert most, ebben a pillanatban, felsőbb jóváhagyás nélkül. Ha nincs egyértelmű válasz, a felügyelet még papíron létezik csak.
— Zsolt
Kapcsolat: hogyan vezethetitek be a megfelelést Stratify segítségével
Sok cég próbál egyedül eligazodni a 14. cikk követelményein, és hetekig csűri a jogi szöveget anélkül, hogy egy működő pilot elindulna. Stratify pontosan ott lép be, ahol a jogi értelmezés és a napi működés találkozik: nem elméleti megfelelési dokumentumot ad, hanem tesztelhető felügyeleti folyamatot.

A tipikus megbízások a következők: AI Discovery Workshop a kockázatos use case-ek feltérésére, readiness assessment a felügyeleti hiányosságok azonosítására, pilot projekt a vészleállítás és eszkaláció bevezetésére, valamint teljes governance implementáció az auditálhatóság biztosítására. A kognitív torzítások kalibrálásáról szóló szakmai anyag is hasznos kiegészítés a felügyelői képzéshez.
Ha szeretnétek konkrét, use case szintű felmérést kapni a saját rendszereitekről, foglaljatok időpontot a Stratify AI tanácsadás és stratégia szolgáltatására, és két héten belül kézzelfogható javaslatot kaptok a felügyeleti hiányok pótlására.
Források
A jogi alapokhoz a teljes AI Act szövege és az Európai Bizottság szabályozási keretrendszer oldala ad hivatalos hátteret. A Stanford HAI HITL definíciója és a PubMed szisztematikus áttekintés a szakmai, tudományos nézőpontot egészíti ki.
- Artificialintelligenceact
- 14. cikk — Emberi felügyelet (Regulation AI)
- What is Human-in-the-Loop? | Stanford HAI
- Systematic review on human-in-the-loop approaches (PubMed)